
攻撃しきい値を設定する
- English
- 日本語
攻撃しきい値は、Next-Gen WAF がその IP アドレスにフラグを立てる前に、IP アドレスから確認できる攻撃シグナルの総数に上限を設けるしきい値設定の一種です。フラグが立てられると、フラグが立てられた IP アドレスからのリクエストで、攻撃シグナルのタグが付けられたリクエストは、エージェントモード (保護モード) の設定に応じて、ブロックされるかログに記録されます。この種の設定は、攻撃者がスクリプトやツールを使う能力をターゲットにします。
各攻撃しきい値ごとに攻撃シグナルの上限 (しきい値) を調整することができます。個々の攻撃シグナルに対して異なるしきい値を設定したい場合は、アラート (シグナルしきい値) を追加することができます。
攻撃しきい値の仕組み
攻撃しきい値は、繰り返し悪意のある挙動を示す IP アドレスを監視し、フラグを付け、フラグされた IP アドレスからのリクエストを処理します。
フラグは、単一の IP アドレスから十分な数の攻撃が見つかると発生します。より具体的には、IP アドレスごとに攻撃シグナルの数をカウントし、この数が攻撃しきい値のいずれかに達すると、その IP アドレスにフラグを付けてブロックリストに登録します。
IP アドレスがフラグされた後、この IP アドレスからで、攻撃シグナルのタグが付けられた後続のリクエストは、エージェントモード (保護モード) の設定に応じて、ブロックされるかログに記録されます。具体的には、攻撃シグナルを持つリクエストは、設定が Blocked に設定されている場合はブロックされ、Not Blocking (Logging) に設定されている場合はログに記録されます。
デフォルトでは、IP アドレスからの悪意のあるトラフィックは24時間ブロックされるか、ログに記録されます。Next-Gen WAF コンソールにアクセスできる場合、デフォルト時間を変更し、API を介して blockDurationSeconds フィールドを更新することで、ブロックリストに登録された IP アドレスがブロックされる時間を変更できます。
制約と考慮事項
攻撃しきい値を使用する際には、以下の点を念頭に置いてください。
異常シグナルおよびカスタムシグナルのみがタグ付けされたリクエストは、フラグ付けのしきい値にはカウントされません。
IP アドレスが Next-Gen WAF の顧客によってフラグが付けられると、その IP アドレスを既知の潜在的な悪意のあるアクターとして記録し、SigSci Malicious IPs (
SigSci IP) の異常シグナルでタグ付けすることで、ネットワーク全体でそのステータスを周知します。サイトアラートを作成 (シグナルしきい値) することで、個々の攻撃シグナルのしきい値をオーバーライドできます。
攻撃しきい値の調整
デフォルトの攻撃しきい値は、すべての顧客で見られる過去のパターンに基づいています。
| インターバル | しきい値 | チェックの頻度 |
| 1 分 | 50 | 20秒ごと |
| 10 分 | 350 | 3分ごと |
| 1 時間 | 1,800 | 20分ごと |
攻撃しきい値を上げるまたは下げるには、次の手順を実行します。
- Next-Gen WAF control panel
- Fastly control panel
- Next-Gen WAF コンソールにログインします。
- Sites メニューから、複数のサイトがある場合はサイトを選択します。
Manage メニューから、Site Settings を選択します。
Attack Thresholds をクリックします。
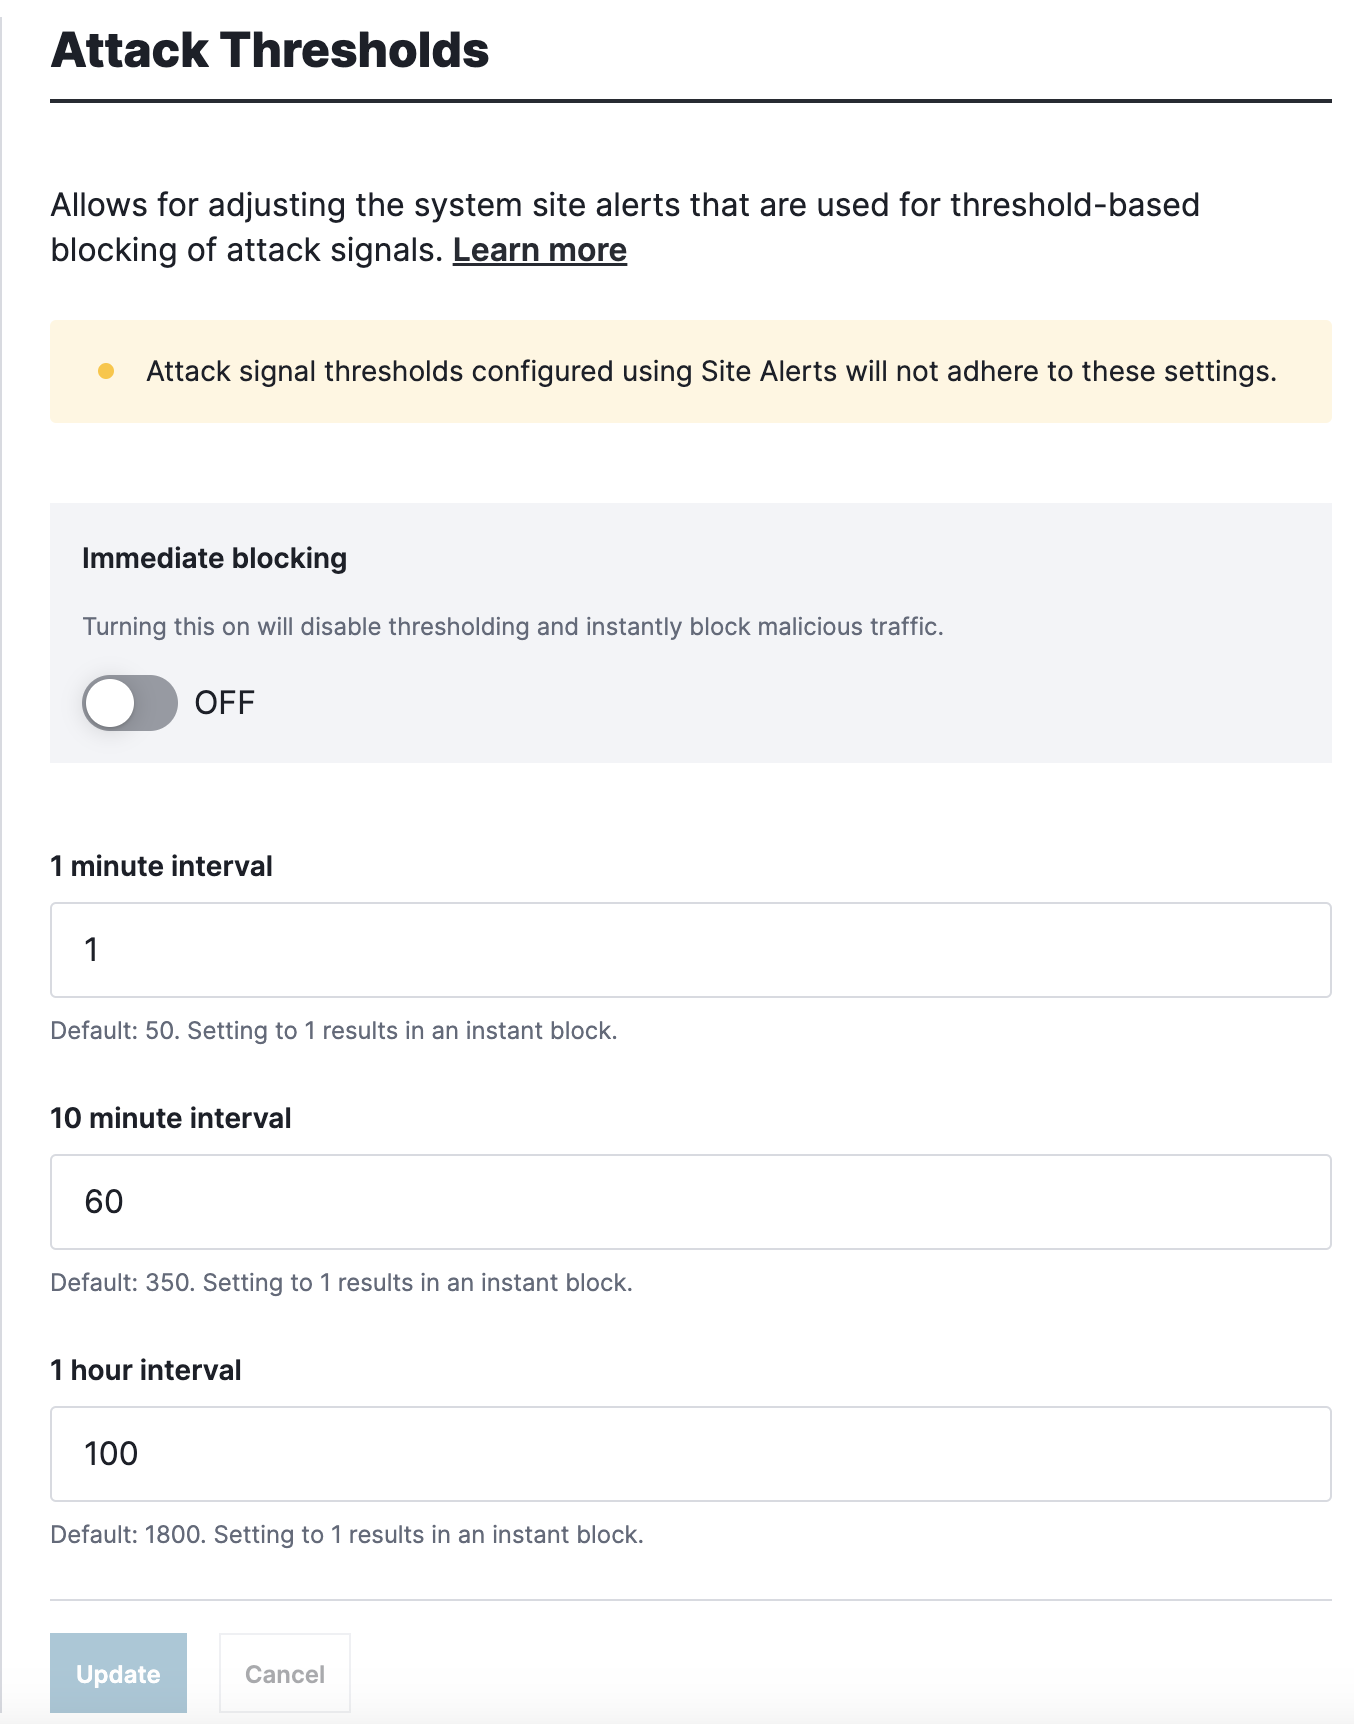 .
1 minute interval、10 minute interval、1 hour interval フィールドに、サイトに適したしきい値を入力します。少なくとも1つの攻撃シグナルでタグ付けされたリクエストを即座にブロックするには、即時ブロック設定を使用します。
Update をクリックします。
- Fastly コンソールにログインしてください。
- Security > Next-Gen WAF > Workspaces の順に移動します。
- 変更したいワークスペースの横にある歯車
 アイコンをクリックします。
Attack Thresholds をクリックします。
 .
1 minute interval、10 minute interval、1 hour interval フィールドに、Webサイトに適したしきい値を入力します。少なくとも1つの攻撃シグナルでタグ付けされたリクエストを即座にブロックするには、即時ブロック設定を使用します。
Update をクリックします。
即時ブロックの適用
即時ブロック設定を使用すると、少なくとも1つの攻撃シグナルがタグ付けされたリクエスト、または特定の CVE 仮想パッチシグナルでタグ付けされたリクエストをすべてブロックできます。
攻撃シグナルを含むリクエストを即座にブロックする
すべての攻撃シグナルを即座にブロックできるようにするには、次の手順を実行します。
ヒント:即時ブロックが有効になっている間は、既存の攻撃しきい値設定が維持されるため、しきい値ベースのブロックに簡単に戻すことができます。
- Next-Gen WAF control panel
- Fastly control panel
- Next-Gen WAF コンソールにログインします。
- Sites メニューから、複数のサイトがある場合はサイトを選択します。
Manage メニューから、Site Settings を選択します。
Attack Thresholds をクリックします。
Immediate Blocking スイッチをクリックしてオンの位置に切り替えます。
- Fastly コンソールにログインしてください。
- Security > Next-Gen WAF > Workspaces の順に移動します。
- 変更したいワークスペースの横にある歯車 アイコンをクリックします。
Attack Thresholds をクリックします。
 .
Immediate Blocking スイッチをクリックしてオンの位置に切り替えます。
Update をクリックします。
