
2要素認証の管理
- English
- 日本語
重要:このガイドは、Fastly アカウントまたは Fastly アカウントにリンクされている Signal Sciences アカウントをお持ちのお客様のみに適用されます。Signal Sciences アカウントのみをお持ちの場合は、2要素認証の有効化と無効化に関するガイドをご覧ください。
Fastly は、コントロールパネルやリンクされているその他の Fastly アセット (Fastly のサポートポータルなど) へのログインにおいて、2段階認証システムである2要素認証をサポートしています。 2要素認証のセキュリティプロセスでは、ユーザーが2つの手段で自分自身を識別します。一般的にはユーザーが知っているもの (ログイン ID とパスワードの組み合わせなど) とユーザーが持っているもの (認証コードなど) をシステムに提供します。
設定前の注意点
認証コードは定期的に入力する必要があります。Fastly アカウントで2要素認証を有効にすると、Fastly コントロールパネルまたはリンクされた Fastly アセットにアクセスする際、少なくとも14日おきに、ログインに使用するコンピューターとブラウザごとに認証コードが要求されます。
モバイルデバイスが必要です。Fastly アカウントでこのセキュリティ機能を使用するには、モバイルデバイスで認証アプリケーションをダウンロードし、バーコードまたは QR コードをスキャンする必要があります。Google Authenticator または Duo Mobile のいずれかをお勧めします。
Fastly コントロールパネルにアクセスするために生成された API トークンでこの機能を使用するには、特別な要件があります。 詳細については API トークンドキュメントをご覧ください。
ユーザーとして2要素認証を管理する
お客様が所属されている組織で全社向け2要素認証が有効になっているかどうかによって、個人アカウントの2要素認証の有効化や無効化が可能になる場合があります。また、モバイルデバイスを紛失した場合にアカウントへのアクセスを復元する手順も用意しています。
アカウントの2要素認証を有効化する
アカウントの2要素認証を有効にする手順は次のとおりです。
- Fastly コンソールにログインしてください。
Account > Profile & security に移動します。
Two-factor authentication をクリックします。
Continue をクリックし、ログイン認証情報を再認証します。
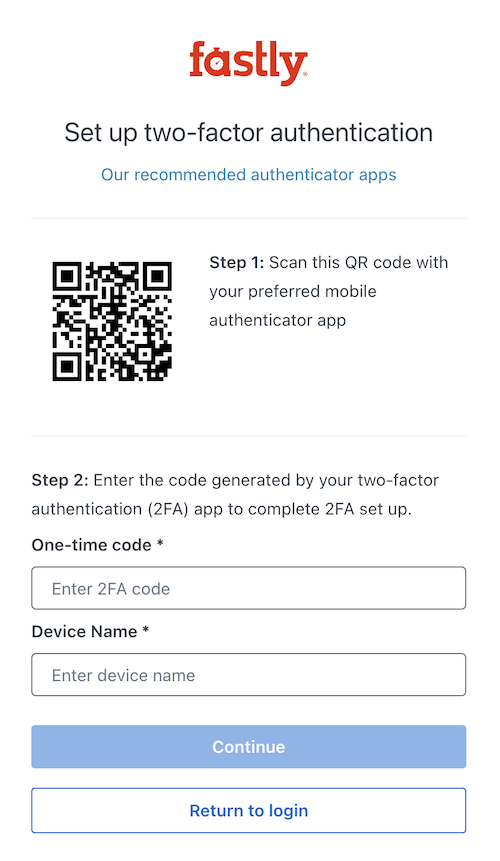
モバイルデバイスの認証アプリを起動し、設定ページの QR コードをスキャンします。モバイルデバイスに時間ベースの認証コードが表示されます。ブラウザリンクが表示されたら、それをクリックしてコードを保存します。実行すると、
Secret savedと短時間表示されます。設定ページの One-time code フィールドに、モバイルデバイスに表示される時間制限付きの認証コードを入力します。
ヒント:Google Authenticator ユーザー:一般的な時刻同期の問題により、認証コードが失敗することがあります。この問題は Google の手順に従って修正することができます。
Device name フィールドに、デバイスを識別するのに役立つ名前を入力し、Continue をクリックします。
Finish setup をクリックします。2要素認証は、次回ログイン時に有効になります。
緊急事態に備えてアカウントのリカバリーコードを生成します。
アカウントの2要素認証を有効にすると、他のブラウザウィンドウで開いている他のすべてのセッションにおいて、モバイルデバイスにインストールされた認証アプリによって生成された認証コードを使用する再認証が必要になります (メールとパスワードに加えて)。今後ログインする際は、認証コードも必要となります。デフォルトでは、Fastly コントロールパネルまたはリンクされている Fastly アセットにアクセスするのに使用する各コンピューターのブラウザごとに、少なくとも2週間に1度は認証コードを使用してログイン認証する必要があります。
アカウントのリカバリーコードの生成
モバイルデバイスにアクセスできず、アカウントで2要素認証が有効になっている場合、リカバリーコードを使用してログインすることができます。これらのリカバリーコードは1回しか使用できませんが、いつでも新しいセットを生成できます。以前に生成された未使用のコードは無効になります。
リカバリーコードを生成するには、以下の手順に従ってください。
- Fastly コンソールにログインしてください。
Account > Profile & security に移動します。
Two-factor authentication をクリックします。
Generate recovery codes をクリックします。
Download recovery codes をクリックし、安全な場所に保存します。
重要:リカバリーコードのコピーを、画面に表示される順序で安全な場所に保存してください。モバイルデバイスへのアクセスを失い、認証アプリの代わりにリカバリーコードを使用してアカウントにアクセスしなければならない場合は、表示される順序でリカバリーコードを使用する必要があります。
I've saved my recovery codes をクリックします。
アカウントの2要素認証を無効化する
重要:お客様が所属されている組織で全社向け2要素認証が有効になっている場合、お客様のアカウントの2要素認証は無効化できません。
アカウントで2要素認証が有効になっていても、以下の手順に従っていつでも無効にすることができます。
- Fastly コンソールにログインしてください。
Account > Profile & security に移動します。
Two-factor authentication をクリックします。
Disable two-factor authentication をクリックします。
Your authentication code フィールドに、モバイルデバイスの認証アプリに表示される時間制限付きの認証コードを入力し、Disable をクリックします。
ヒント:モバイルデバイスを紛失した場合は、Authentication Code フィールドにリカバリーコードを入力します。詳細については、モバイルデバイスを紛失した場合の対処方法に関するセクションをご覧ください。お客様が所属されている組織で全社向け2要素認証が有効になっている場合は、組織のスーパーユーザーに連絡し、リセットを依頼することもできます。
モバイルデバイスを紛失した場合は
2要素認証を有効にした後にモバイルデバイスを紛失した場合は、リカバリーコードを使用して Fastly アカウントにログインします。
重要:アカウントのリカバリーコードは、指定された順序に従って使用する必要があります。そうしないと、無効なリカバリーコードのエラーが表示され、リストにある次の有効なコードを入力するよう求められます。
モバイルデバイスが見つかるまで、リカバリーコードをログインに使用し続けることができます。リカバリーコードは一度しか使用できません。モバイルデバイスにアクセスできるようになる前にリカバリーコードを使い切ってしまわないよう、必要に応じて新しいリカバリーコードのリストを再度生成してください。
紛失したモバイルデバイスが見つからないと思われる状況で、リカバリーコードが2つ以上残っている場合、そのうちの1つを使用してログインし、もう1つのコードで2要素認証を無効にすることができます。2要素認証を無効化した後に、後ほど新しいモバイルデバイスで再度有効化し、新しいコードセットを再生成することができます。
アカウントからロックアウトされた場合は、アカウントロックに関するページをご覧ください。
スーパーユーザーとして2要素認証を管理する
社内でスーパーユーザーのロールを割り当てられている場合は、2要素認証設定をユーザー単位でも全社単位でもコントロールできます。User management ページには、御社に関連付けられているすべてのユーザーがリスト化されています。このリストには、現在割り当てられているロール、2要素認証および SSO 上のセキュリティ情報、最後にオンライン上でアクティブだった時点が含まれます。
ヒント: ユーザー名の左側にある矢印をクリックすると、そのアカウントに関する追加情報を確認できます。
ユーザーの2要素認証を再設定する
全社向けに2要素認証が有効化されている場合、スーパーユーザーはどのユーザーに対してもその2要素認証をリセットできます。こうした措置は、ユーザーがアカウントからロックアウトされた場合や、認証デバイスにアクセスできなくなった場合、または新しいデバイスに切り替える場合に、必要になることがあります。2要素認証をリセットすると、そのユーザーの既存の認証設定が消去されるため、次回のログイン時に再度設定する必要があります。ユーザーの2要素認証をリセットするには、以下の手順に従ってください。
- Fastly コンソールにログインしてください。
Account > User management に移動します。
Active users セクションで、ユーザー名の右側にある三点リーダー
 をクリックし、Reset 2FA を選択します。警告メッセージが表示されます。
Reset をクリックします。ユーザーは次回ログインする際に、そのアカウントの2要素認証を設定する必要があります。
ユーザーに対して個別に2要素認証を無効化する
全社向け2要素認証が無効化されている場合、スーパーユーザーは、アカウントで自主的に2要素認証を有効にしているユーザーに対し個別にその設定を無効化できます。こうした措置は、ユーザーが認証デバイスへのアクセス権を失った場合や、アカウントを再利用する必要がある場合に、必要となることがあります。個々のユーザーに対し2要素認証を無効化するには、以下の手順に従ってください。
- Fastly コンソールにログインしてください。
Account > User management に移動します。
Active users セクションで、ユーザー名の右側にある三点リーダー
をクリックし、Disable 2FA を選択します。警告メッセージが表示されます。Disable をクリックします。選択したユーザーに対して2要素認証が求められなくなります。
ユーザーアカウント単位で2要素認証を無視する
全社向け2要素認証が有効化されていても、スーパーユーザーは個々のアカウントの2要素認証を無視する設定を行うことで、それらのユーザーを全社向け2要素認証の対象から免除できます。これは通常、スクリプトやセッション認証に使用されているアカウントに対して行われます。ユーザーアカウント単位で2要素認証を無視するには、以下の手順に従ってください。
- Fastly コンソールにログインしてください。
Account > User management に移動します。
Active users セクションで、ユーザー名の右側にある三点リーダー
をクリックし、Ignore 2FA を選択します。警告メッセージが表示されます。Ignore をクリックします。選択したユーザーに対して2要素認証が求められなくなります。
全社向け2要素認証を有効化する
重要:企業レベルでの2要素認証の適用 (2FA の強制) は、Fastly アカウントまたは Signal Sciences アカウントがリンクされている Fastly アカウントに対してのみ有効にできます。Signal Sciences アカウントのみをお持ちのお客様は、企業レベルで 2FA を適用することはできません。
スーパーユーザーのロールが割り当てられたユーザーは、以下の手順に従ってすべてのユーザーに対して全社向け2要素認証を有効化できます。
- Fastly コンソールにログインし、ナビゲーションサイドバーからアカウントを選択します。
Customer options セクションで、Company-wide two-factor authentication コントロールから Enabled を選択します。
Update Customer Options をクリックします。社内の非 2FA ユーザーのログインセッションが直ちに終了になるという警告メッセージが表示されます。
Continue をクリックします。社内のユーザー全員に対して2要素認証が義務付けられます。現在ログインしており、自身のアカウントで2要素認証を使用していなかったユーザーは、Fastly コントロールパネルからログアウトされます。アカウントに対して2要素認証を有効化していないユーザーは、Fastly コントロールパネルに次回ログインする際に、有効化するように求められます。
全社向け2要素認証を無効化する
スーパーユーザーは全社向け2要素認証を無効化できます。この機能を無効にすると、既存のユーザーは自身で2要素認証設定を変更できるようになり、新規ユーザーは2要素認証の設定を要求されなくなります。全社向け2要素認証を無効化するには、以下の手順に従ってください。
- Fastly コンソールにログインし、ナビゲーションサイドバーからアカウントを選択します。
Customer options エリアで、Company-wide two-factor authentication コントロールから Disabled を選択します。
Update Customer Options をクリックします。警告メッセージが表示されます。
Continue をクリックします。全社向け2要素認証が無効化されます。
