

Obtén todo lo que necesitas de una CDN moderna: desde una escala sin esfuerzo y seguridad integrada hasta control programable y visibilidad total.



¿Qué es la seguridad de la API?
Las API permiten que las aplicaciones de software interactúen entre sí, y son fundamentales para los patrones de software modernos, como la arquitectura de microservicios.
La seguridad de la API son las medidas que se toman para proteger las API del acceso no autorizado, el uso indebido y los ataques. Debido a que las API se usan comúnmente y permiten el acceso a funciones y datos confidenciales del software, se están convirtiendo en un objetivo cada vez más atractivo para los atacantes.
La seguridad de la API es un componente crítico de la seguridad moderna de las aplicaciones web. La seguridad de la API es esencial para proteger datos sensibles, como información financiera o datos personales, y prevenir ataques que podrían comprometer la integridad de la API y de los sistemas a los que se conecta. Las API son cada vez más comunes y se usan para impulsar procesos y servicios empresariales críticos, por lo que deben protegerse.
¿Por qué es importante la Seguridad de la API?
Las API permiten a las empresas integrar diferentes sistemas y tecnologías al permitir que varias aplicación se comuniquen rápidamente, lo que da lugar a Operaciones más eficientes y eficaces.
Sin embargo, las API también pueden crear posibles riesgos de seguridad si no se administran y protegen correctamente. Se sabe que los atacantes explotan vulnerabilidades de API para obtener acceso a datos sensibles o inyectar código malicioso en aplicaciones, lo que provoca filtraciones de datos, fallas del sistema y otras consecuencias graves.
La seguridad de la API es esencial para garantizar la confidencialidad, integridad y disponibilidad de los datos y recursos. Con arquitecturas de microservicios y sin servidor, casi todas las aplicaciones empresariales dependen de las API para la funcionalidad básica. La seguridad de la API es una parte fundamental de la seguridad de la información moderna, ya que protege el tráfico norte-sur y este-oeste entre aplicaciones.
Además, la Seguridad de la API también es fundamental para cumplir con requisitos regulatorios como GDPR, HIPAA y Payment Card Industry Data Security Standard, que exigen estrictas protecciones de seguridad y privacidad para los intercambios de datos sensibles. El incumplimiento de estas regulaciones puede dar lugar a sanciones legales y financieras.
API REST vs. API SOAP
Las API modernas se diseñan a partir de dos tipos arquitectónicos principales:
REST: una API de transferencia de estado representacional (REST) es un servicio web que usa solicitudes del protocolo de transferencia de hipertexto (HTTP) para comunicarse e interactuar con aplicaciones o servicios basados en la web.
SOAP - Una API de Protocolo simple de acceso a objetos (SOAP) es un servicio web que usa Lenguaje de marcado extensible (XML) para comunicarse e intercambiar datos entre aplicaciones o servicios.
Las API RESTful se usan ampliamente para crear aplicaciones y servicios basados en la web. Son independientes de la plataforma, lo que significa que los desarrolladores pueden usarlas con cualquier lenguaje de programación o marco que admita solicitudes HTTP. Son altamente escalables y pueden manejar simultáneamente grandes solicitudes de múltiples clientes. Las API de SOAP se usan comúnmente en entornos empresariales donde la seguridad y la fiabilidad son fundamentales. Proporcionan una forma estandarizada de intercambiar datos entre diferentes sistemas y pueden manejar Operaciones complejas y patrones de mensajería. También pueden ser más complejos y pesados que otros servicios web y pueden requerir gastos administrativos de procesamiento adicionales y ancho de banda de red.
¿Qué es el Open Web Application Security Project Seguridad de la API Top 10?
El aumento de las amenazas de seguridad relacionadas con la API ha llevado al Open Web Application Security Project (OWASP) a publicar una lista única de las diez principales específica para las API. La Seguridad de la API Top 10 de Open Web Application Security Project es una guía integral para ayudar a las organizaciones a comprender los riesgos y las amenazas asociados con sus API y cómo protegerlas. Estas son las 10 principales:
API1:2023 autorización de nivel de objeto rota: La autorización de nivel de objeto es un mecanismo de control de acceso que normalmente se implementa a nivel de código para validar que un usuario solo pueda acceder a los objetos a los que debe tener permiso de acceso.
API2:2023 Autenticación rota: Los endpoints y flujos de autenticación deben estar protegidos. “Olvidé mi contraseña/restablecer contraseña” también debe tratarse como un mecanismo de autenticación.
API3:2023 autorización rota a nivel de propiedad de objeto: al permitir que un usuario acceda a un objeto mediante un endpoint de API, es fundamental validar que el usuario tenga acceso a las propiedades específicas del objeto a las que intenta acceder.
API4:2023 consumo irrestricto de recursos: Satisfacer las solicitudes de API requiere recursos como ancho de banda de red, CPU, memoria y almacenamiento. Los proveedores de servicios a veces ponen los recursos necesarios a disposición mediante integraciones de API y pago por solicitud, como el envío de correos electrónicos/SMS/llamadas telefónicas, la validación de datos biométricos, etc.
API5:2023 autorización rota a nivel de función: La mejor manera de encontrar problemas de autorización rota a nivel de función es analizar a fondo el mecanismo de autorización.
API6:2023 Acceso sin restricciones a flujos de negocio sensibles: Un endpoint de API es vulnerable si expone un flujo de negocio sensible sin restringir adecuadamente el acceso al mismo.
API7:2023 falsificación de solicitudes del lado del servidor: Las vulnerabilidades de falsificación de solicitudes del lado del servidor (SSRF) ocurren cuando una API obtiene un recurso remoto sin validar la URL proporcionada por el usuario. Permite que un atacante obligue a la aplicación a enviar una solicitud manipulada a un destino inesperado, incluso cuando está protegida por un firewall o una VPN.
API8:2023 Configuración incorrecta de seguridad: La API puede ser vulnerable si falta el reforzamiento de seguridad, faltan los parches de seguridad más recientes, hay discrepancias en cómo se procesan las solicitudes entrantes, falta la seguridad de la capa de transporte (TLS), etc.
API9:2023 Gestión inadecuada del inventario: La naturaleza extensa e interconectada de las API y las aplicaciones modernas plantea nuevos desafíos. Las organizaciones necesitan tener una buena comprensión y visibilidad de sus API y endpoints de API, y de cómo almacenan o comparten datos con terceros externos.
API10:2023 Consumo inseguro de API: Los desarrolladores tienden a confiar más en los datos recibidos de API de terceros que en la entrada del usuario. Esto es especialmente cierto para las API ofrecidas por empresas conocidas. Debido a eso, los desarrolladores tienden a adoptar estándares de seguridad más débiles, por ejemplo, en lo que respecta a la validación y sanitización de entradas.
Mejores prácticas de Seguridad de la API
Las mejores prácticas de seguridad de la API son esenciales para garantizar una comunicación segura y privada del servicio. Algunas de las mejores prácticas son las siguientes:
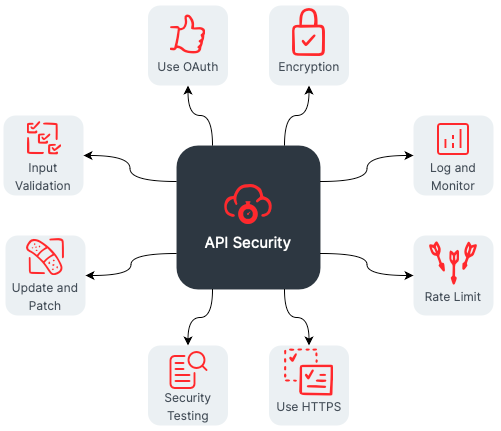
Usa HTTPS: Usa siempre HTTPS en lugar de HTTP. HTTPS proporciona cifrado para los datos en tránsito, lo que evita ataques de intermediario.
Usa autenticación: Implementa mecanismos de autenticación para garantizar que solo los usuarios autorizados puedan acceder a la API. Considera usar OAuth o una solución de autenticación basada en tokens.
Usa cifrado: usa siempre métodos de cifrado para proteger la confidencialidad de los datos. Usa cifrado SSL/seguridad de la capa de transporte (TLS) o cifrado de nivel Advanced Encryption Standard (AES).
Usa limitación de velocidad y throttling: Establece límites de velocidad en el método y la frecuencia de las Llamada API para evitar ataques de Denegación de servicio (DoS). La limitación de velocidad también puede equilibrar el acceso y la disponibilidad al regular las conexiones de usuario.
Usa seguridad a nivel de mensaje: Protege la integridad y confidencialidad de los mensajes. Considera usar XML Encryption y una firma XML.
Usa la validación de entradas: valida todos los datos de entrada para prevenir ataques como la inyección SQL (SQLi) o las secuencias de comandos entre sitios (XSS)
Usa controles de acceso basados en roles (RBAC): implementa RBAC para restringir el acceso a datos sensibles o funcionalidades.
Log y monitor: implementa un mecanismo de registro y monitoreo en tiempo real para detectar y responder a incidentes de seguridad.
Mantén el software actualizado: Mantén todo el software, incluidos los sistemas operativos (OS), los servicios web y los marcos de aplicaciones web, actualizado con las últimas actualizaciones y parches de seguridad.
Pruebas de seguridad: realiza pruebas de seguridad periódicas para identificar vulnerabilidades y posibles riesgos de seguridad.
Seguir estas prácticas recomendadas de seguridad puede ayudar a garantizar que tus endpoints de API permanezcan seguros y protegidos contra ataques.
¡Prueba Fastly gratis hoy!