

Obtén todo lo que necesitas de una CDN moderna: desde una escala sin esfuerzo y seguridad integrada hasta control programable y visibilidad total.



¿Qué es la seguridad de las aplicaciones web?
La seguridad de las aplicaciones web es el proceso de proteger los sitios web y las aplicaciones basadas en la web contra vulnerabilidades de seguridad y ataques, lo que garantiza que la aplicación esté libre de vulnerabilidades que podrían permitir que los hackers accedan a datos sensibles, roben información o interrumpan la funcionalidad de la aplicación. Implica implementar medidas para evitar el acceso no autorizado y proteger contra la pérdida o el robo de datos sensibles.
Desarrollar aplicaciones web es, en última instancia, un proceso impulsado por personas, por lo que es de esperarse que las aplicaciones web inevitablemente contengan errores y configuraciones incorrectas que los actores maliciosos buscan activamente explotar. La seguridad de las aplicaciones web ayuda a abordar estas vulnerabilidades mediante el uso de prácticas de desarrollo seguro, la implementación de pruebas de seguridad a lo largo del ciclo de vida del desarrollo de software (SDLC), la resolución de defectos de diseño y la prevención de problemas de seguridad durante el despliegue y el tiempo de ejecución.
¿Por qué es importante la seguridad de las aplicaciones web?
Las aplicaciones web están construidas para almacenar, procesar y transmitir datos sensibles, lo que las convierte en un objetivo principal para que hackers u otros actores maliciosos los exploten. Una aplicación web no segura podría provocar la pérdida o el robo de datos sensibles, tiempo de inactividad o aplicaciones “rotas”. Las consecuencias incluyen reducción del tráfico, pérdida de ventas, pérdida de la confianza del cliente o multas gubernamentales en virtud de las leyes aplicables.
Los riesgos de seguridad de aplicaciones web más comunes incluyen los siguientes:
Relleno de credenciales: este ataque implica usar una lista de credenciales robadas (nombres de usuario y contraseñas) para intentar obtener acceso no autorizado a varias cuentas en línea.
Inyección: este ataque implica inyectar código malicioso en una aplicación web. El atacante puede hacer esto mediante inyección SQL u otros ataques de inyección.
Secuestro de sesión: Este ataque implica tomar el control de una sesión de usuario activa para obtener acceso no autorizado a una aplicación web. Las técnicas incluidas son la suplantación de IP, sidejacking, ataque de intermediario y fijación de sesión.
Secuencias de comandos entre sitios (XSS): este ataque implica inyectar código malicioso en una página web que el navegador de la persona que visita la página ejecuta.
Falsificación de solicitudes entre sitios (CSRF): este ataque consiste en engañar a un usuario para que envíe una solicitud maliciosa a una aplicación web.
Divulgación de datos sensibles: esto también se conoce como fuga de datos o exfiltración de datos y puede ocurrir a través de diversos canales, incluidos el correo electrónico, el almacenamiento en la nube, las redes sociales o mediante una filtración de datos.
Autenticación y gestión de sesiones deficientes: este ataque explota vulnerabilidades en la forma en que una aplicación web administra la autenticación y la información de la sesión.
Configuración de seguridad incorrecta: este ataque explota vulnerabilidades de configuración en una aplicación web.
Fuerza bruta: este ataque implica intentar adivinar una contraseña u otras credenciales de autenticación probando sistemáticamente todas las combinaciones posibles de caracteres. Por lo general, esto se hace con software de automatización hasta que se descubre la combinación correcta.
Las principales vulnerabilidades de seguridad de las aplicaciones web
El OWASP Top Ten enumera los riesgos de seguridad más comunes y críticos para las aplicación web en la actualidad. Lo publica el Open Web Application Security Project (OWASP), una organización dedicada a mejorar la seguridad de las aplicaciones web.
Las comunidades de seguridad de los sectores público y privado han utilizado OWASP Top 10 como guía para desarrollar un conjunto unificado de prácticas y salvaguardas contra ataques y exploits comunes. Al comprender y abordar estos riesgos, las organizaciones pueden mejorar significativamente la seguridad de sus aplicaciones web.
El Open Web Application Security Project Top Ten se actualiza cada pocos años para reflejar el estado actual de la seguridad de las aplicaciones web. Estos riesgos se clasifican según su prevalencia, el daño que pueden causar y la facilidad con la que se pueden explotar. Es importante tener en cuenta que esta no es una lista exhaustiva y que las organizaciones aún deben conocer y protegerse contra otros riesgos de seguridad.
Los diez principales riesgos actuales de OWASP (2022):
Inyección
Autenticación rota y gestión de sesiones
Secuencias de comandos entre sitios (XSS)
Referencias directas a objetos inseguras
Configuración incorrecta de seguridad
Exposición de datos sensibles
Falsificación de solicitudes entre sitios (CSRF)
Uso de componentes con vulnerabilidades conocidas
Registro y monitoreo insuficientes
No restringir el acceso a la URL
Cómo proteger las aplicaciones web
Proteger las aplicaciones web contra amenazas de seguridad implica una combinación de conjuntos de herramientas, servicios, capacitación, personal y políticas en toda la organización de ingeniería.
Proteger las aplicaciones web no debe dejarse solo en manos del equipo de seguridad, ya que muchas empresas no tienen el personal ni la experiencia para mantener un programa sólido. Las prácticas modernas de desarrollo han comenzado a implementar prácticas de seguridad a nivel de código y a mantenerlas durante el despliegue, la implementación y el mantenimiento después de que se libera una aplicación.
Las organizaciones pueden tomar varias medidas para proteger sus aplicaciones web de las amenazas de seguridad y minimizar el riesgo de una filtración de datos. Sin embargo, es importante tener en cuenta que ningún sistema es completamente seguro, y es esencial estar siempre alerta y monitor continuamente y actualizar las medidas de seguridad para mantenerse al día con las nuevas amenazas.
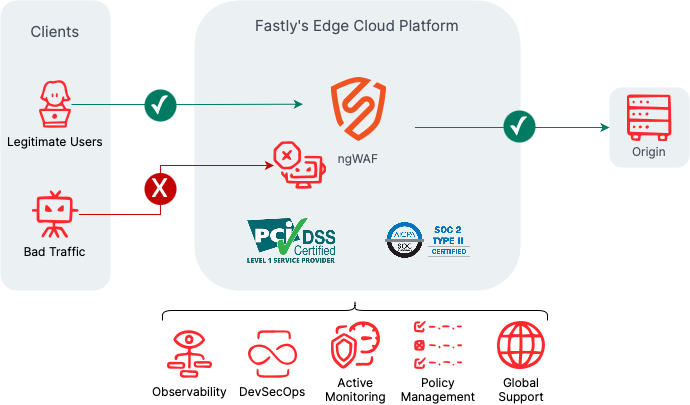
Medidas que las organizaciones pueden tomar para proteger sus aplicaciones web:
Usa un firewall de aplicaciones web (WAF): un WAF es una herramienta de seguridad que monitorea y filtra el tráfico entrante a un sitio web, bloquea el tráfico malicioso y permite que el tráfico legítimo pase al origen.
Mitigación de DDoS: los servicios de protección contra ataques de DDoS usan una red de servidores en múltiples ubicaciones para absorber y filtrar el tráfico DDoS antes de que llegue al sitio web o la red objetivo.
Habilita HTTPS: HTTPS es un protocolo HTTP seguro para transmitir datos a través de internet. Habilitar HTTPS en tu sitio web o aplicación ayuda a proteger contra la interceptación de datos.
Usa contraseñas seguras y únicas contraseñas: usar contraseñas seguras y únicas para todas las cuentas asociadas con tu sitio web y aplicaciones puede ayudar a prevenir el acceso no autorizado.
Mantén el software y los complementos actualizados: el software y los complementos desactualizados pueden contener vulnerabilidades que los hackers pueden explotar. Mantener actualizados el software y los complementos del sitio web garantiza que corrijas vulnerabilidades conocidas.
monitor y log actividad: monitor y log actividad en tu sitio web te ayudará a identificar actividad sospechosa.
Escanea regularmente en busca de vulnerabilidades: revisar regularmente el sitio web y la aplicación en busca de vulnerabilidades puede ayudarte a identificar y abordar posibles problemas de seguridad antes de que los atacantes los exploten.
Capacita a los empleados: educar a los empleados sobre las mejores prácticas de seguridad puede ayudar a prevenir filtraciones de seguridad accidentales.
Implementa controles de seguridad: los controles de seguridad, como la validación de entradas, el escape de salidas y el manejo de errores, reducen los vectores de ataque que los atacantes pueden explotar.
Usa estándares de codificación segura: ten lineamientos para diseñar y crear aplicaciones y propiedades web. Realiza revisiones periódicas del código para identificar y corregir vulnerabilidades antes de liberar el código.
Respuesta a incidentes: Ten un plan de respuesta a incidentes para detectar y responder rápidamente a las filtraciones de seguridad.
Resumen
La seguridad de las aplicaciones web es esencial para garantizar la seguridad de las aplicaciones web y de los datos sensibles, y debe ser una prioridad en toda la organización. Al mantenerse informados y ser proactivos, los equipos pueden proteger sus aplicaciones web y datos de posibles atacantes y evitar varias consecuencias para su infraestructura, cultura y, en última instancia, la confianza del cliente. Más vale prevenir que lamentar, y siempre es mejor tomar medidas preventivas que limpiar las consecuencias de una filtración de seguridad.