

Obtén todo lo que necesitas de una CDN moderna: desde una escala sin esfuerzo y seguridad integrada hasta control programable y visibilidad total.



Abordar Payment Card Industry Data Security Standard 4.0 y el requisito 6.4.2
El requisito 6.4.2 de Payment Card Industry Data Security Standard 4.0 obliga a las organizaciones a adquirir y desplegar un WAF antes del 25 de marzo de 2025. El Next-Gen WAF de Fastly es la solución clara para las organizaciones que vuelven a usar un WAF después de una pausa o lo usan por primera vez.
Las principales empresas de tarjetas de crédito, incluidas Visa, MasterCard y American Express, crearon el Payment Card Industry Data Security Standard (PCI DSS) para proteger los datos de los titulares de tarjetas. PCI DSS proporciona un marco integral para proteger la información de las tarjetas de pago a lo largo de todo su ciclo de vida, desde la captura de datos hasta el almacenamiento y la transmisión, y afecta a todas las entidades que aceptan o procesan tarjetas de pago.
El PCI Security Standards Council anunció la versión 4.0 el 31 de marzo de 2022 con requisitos que entrarán en vigor en gran medida el 25 de marzo de 2025. La versión actualizada ofrece requisitos técnicos y operacionales adicionales diseñados para proteger los datos de la cuenta y cubrir áreas de debilidad identificadas en su versión anterior (3.2.1). Una actualización importante del estándar llega a través del requisito 6.4.2, lo que obliga a algunas organizaciones a adoptar tecnología para mejorar la seguridad de sus aplicaciones.
¿Qué es el requisito 6.4.2 de Payment Card Industry Data Security Standard 4.0?
El requisito 6.4.2 actualiza el requisito 6.6 de la versión anterior del estándar (imagen 1).

La versión 3.2.1 del estándar recomendaba los firewall de aplicaciones web (WAF) y señalaba que las pruebas de penetración estaban permitidas. Sin embargo, para el 25 de marzo de 2025, todas las organizaciones que cumplan con Payment Card Industry Data Security Standard deben tener un WAF frente a sus aplicación web públicas para detectar y prevenir ataques.
Aunque 6.4.2 requerirá una asignación presupuestaria adicional para un WAF si aún no se cuenta con uno, esta compra puede tener implicaciones adicionales si se elige un proveedor de WAF legado y su adopción resulta complicada. Es probable que otros WAF también requieran que las organizaciones presupuesten personal y recursos adicionales, ya que obligan a los equipos de DevSecOps a clasificar regularmente falsos positivos, ajustar miles de reglas e intentar extraer observaciones. Lo peor de todo es que se sabe que muchos WAF legado bloquean tráfico legítimo o interrumpen aplicaciones, lo que afecta el resultado final y la reputación de la organización.
Para quienes vuelven a usar un WAF después de una pausa o lo usan por primera vez, el Next-Gen WAF de Fastly es la solución clara para el requisito 6.4.2.
Resolución del requisito 6.4.2 con Next-Gen WAF de Fastly
El requisito 6.4.2 describe cuatro requisitos mínimos, todos los cuales el Next-Gen WAF de Fastly supera fácilmente:
Mínimos del enfoque definido | Solución |
|---|---|
Se instala frente a aplicaciones web orientadas al público y se configura para detectar y prevenir ataques basados en la web. | Next-Gen WAF de Fastly es el WAF con el despliegue más flexible del mercado para proteger cualquier lugar donde operen tus aplicaciones. |
En ejecución activa y actualizado, según corresponda | Habilita Next-Gen WAF de Fastly para que se actualice automáticamente y garantizar que siempre esté al día. |
Generar logs de auditoría | Analiza los log del Next-Gen WAF en las herramientas de analítica de Fastly o envíalos a integración con herramientas de DevOps y DevSecOps, como plataformas de información de seguridad y gestión de eventos o SOAR. |
Configurado para bloquear ataques basados en la web o generar una alerta que se investiga de inmediato. | El Next-Gen WAF de Fastly funciona en modo de logging o de bloqueo, y aprovecha nuestro enfoque de bloqueo basado en umbrales para pasar al modo de bloqueo con confianza más rápido. |
El Next-Gen WAF de Fastly supera los requisitos mínimos de la sección 6.4.2 y proporciona Protección de API y aplicaciones web (WAAP) avanzada para tus aplicaciones, API y microservicios. Su protección va más allá de los ataques web de tipo inyección del OWASP Top 10 (que los auditores buscarán como mínimo) y ofrece cobertura contra amenazas avanzadas, como la apropiación de cuenta (ATO) mediante relleno de credenciales, bots maliciosos, abuso de API y más, todo desde una sola solución unificada.
Para las organizaciones que adoptan un WAF en preparación para el requisito 6.4.2, Next-Gen WAF representa una transición fluida a la seguridad de aplicaciones que es flexible, precisa y fácil de usar.
Obtén un WAF flexible para el requisito 6.4.2
Las organizaciones modernas ejecutan stacks tecnológicos complejos que requieren flexibilidad, pero los proveedores de legado suelen adoptar un enfoque único para todos con sus productos. Mientras que otros proveedores dificultan la personalización de los productos para que se ajusten a tus necesidades únicas, el Next-Gen WAF se adapta a tus necesidades para ayudarte sin importar en qué punto te encuentres. Despliega en casi cualquier entorno, intégralo con decenas de tus herramientas favoritas de DevOps y seguridad, y personalízalo para que se ajuste a tus necesidades únicas de seguridad. Mientras que otros WAF obligan a las organizaciones a desplegar solo bajo requisitos de arquitectura específicos, la flexibilidad del Next-Gen WAF garantiza que pueda integrarse en cualquier stack sin crear silos en tu pipeline de DevSecOps.
Obtén un WAF preciso para el requisito 6.4.2
Cuando el equipo de seguridad quiere un WAF que ofrezca protección avanzada sin trabajo innecesario, elige Fastly. La tecnología propietaria SmartParse de Next-Gen WAF permite tomar decisiones de alta precisión, lo que da como resultado menos falsos positivos que otras soluciones. La detección de Next-Gen WAF es tan precisa que requiere solo una fracción de los recursos internos para operar, y es una razón importante por la que casi el 90 %1 de nuestros clientes lo ejecutan en modo de bloqueo completo, mientras que el promedio de la industria es mucho menor. Mientras que otros WAF consumen el tiempo de los profesionales de seguridad con el triaje regular de falsos positivos y el ajuste, la precisión de Next-Gen WAF permite a las organizaciones dedicar menos recursos al triaje de alertas y más tiempo a iniciativas críticas que impulsan su negocio.
Obtén un WAF fácil de usar para el requisito 6.4.2
Adquirir un WAF es el primer paso para cumplir con el requisito 6.4.2, y la decisión tiene impactos a largo plazo en el equipo de seguridad. Mientras que los proveedores heredados detectan y bloquean mediante miles de reglas que el equipo de seguridad debe administrar y ajustar, Next-Gen WAF de Fastly adopta un enfoque completamente diferente.
En lugar de bloquear mediante expresiones regulares tediosas, como muchos proveedores de WAF heredados, Next-Gen WAF de Fastly aprovecha SmartParse para ofrecer Signals (imagen 2).
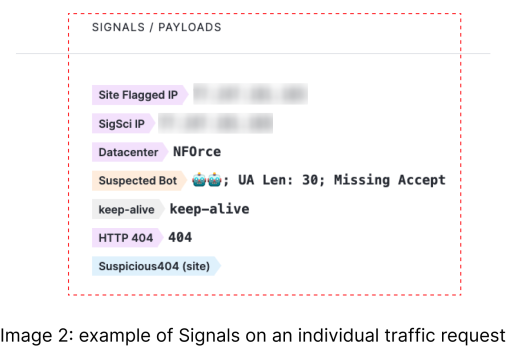
Signals proporciona una guía clara sobre qué es un ataque y se integra con nuestras herramientas intuitivas para tomar medidas contra ellos mediante Alertas o bloqueo. Las organizaciones aprovechan Signals con nuestra metodología de bloqueo basada en umbrales para limitar la probabilidad de que las decisiones de bloqueo afecten al tráfico legítimo. Este alejamiento de las metodologías heredadas permite a las organizaciones pasar al modo de bloqueo y ganar confianza en sus decisiones antes de pasar al bloqueo instantáneo con el tiempo. Otros WAF dificultan validar las decisiones de bloqueo, lo que provoca impactos no intencionales en el tráfico legítimo, pero el Next-Gen WAF ofrece observaciones y herramientas para proteger fácilmente a tu organización sin afectar al tráfico legítimo.
Toma la decisión correcta para el requisito 6.4.2 y más allá
El Next-Gen WAF de Fastly es la opción ideal para las organizaciones que adoptan un WAF para cumplir con los nuevos requisitos 4.0, como 6.4.2, y ayuda a resolver requisitos existentes, como 6.4.1 y 6.3.3. Sus sólidas capacidades y su funcionalidad fácil de usar permiten a las organizaciones proteger fácilmente sus apps, API y microservicios, independientemente de su experiencia o recursos. Contáctanos para ver una demostración u obtener más información sobre cómo Fastly puede ayudar a resolver los requisitos de Payment Card Industry Data Security Standard.
1: Casi 90 % de los clientes de Next-Gen WAF operan en modo de bloqueo completo desde marzo de 2023