

Obtén todo lo que necesitas de una CDN moderna: desde una escala sin esfuerzo y seguridad integrada hasta control programable y visibilidad total.




¿Qué es el modelo OSI?
El modelo de interconexión de sistemas abiertos (modelo OSI) es un modelo conceptual que caracteriza y estandariza las funciones de comunicación de un sistema de telecomunicaciones o informático sin tener en cuenta su estructura y tecnología internas subyacentes. Su objetivo es la interoperabilidad de diversos sistemas de comunicación con protocolos de comunicación estándar.
En el modelo OSI, la comunicación de red se clasifica en 7 capas diferentes, cada una con sus propias funciones específicas. Esto ayuda a estandarizar cómo los diferentes sistemas y aplicaciones informáticas interactúan entre sí e intercambian datos. Cada capa tiene la responsabilidad de realizar tareas específicas relacionadas con el envío y la recepción de datos. Todas las capas son necesarias para que un mensaje llegue a su destino.
¿Por qué es importante el modelo OSI?
En el nivel más básico, el modelo OSI es importante porque permite que diferentes sistemas informáticos se comuniquen entre sí. Más específicamente, proporciona las siguientes ventajas:
Ayuda a acelerar la innovación: Los desarrolladores pueden adaptar sus esfuerzos para mejorar la comunicación en capas específicas del modelo, sin afectar a otras. También permite que diferentes equipos trabajen en distintos desafíos de las capas de comunicación al mismo tiempo, lo que elimina la necesidad de mejoras lineales.
Resolución de problemas más rápida: Con un lenguaje universal para redes, las organizaciones pueden operar a partir de una comprensión compartida de sus sistemas complejos. La división en 7 capas facilita aún más la resolución de problemas: los equipos hablan el mismo lenguaje y pueden realizar mejoras en partes específicas y aisladas de las capas.
Estandarización flexible: La ventaja del modelo OSI es que, al estandarizar la comunicación de red, los equipos pueden entender, construir y mejorar sistemas complejos fácilmente, sin necesidad de una capacitación extensa sobre el sistema para ponerse al día. La estandarización esencialmente coloca a todos en igualdad de condiciones. La naturaleza en capas del modelo significa que las tecnologías pueden implementarse sin interrumpir otras capas ni la estructura general de la red. Todo esto en conjunto da como resultado la garantía de una infraestructura de red escalable de forma sostenible.
¿Cuáles son las 7 capas del modelo OSI?
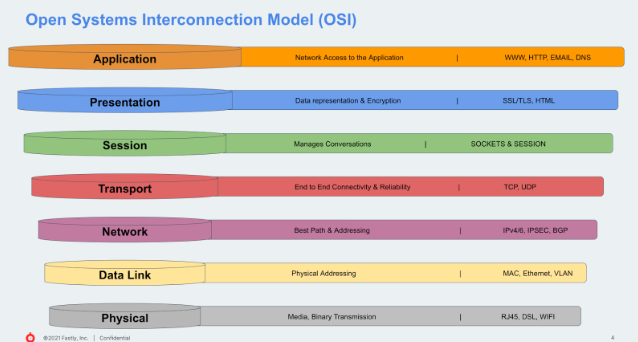
1. Capa física
La capa física del modelo OSI se refiere al equipo físico necesario para transferir datos; piensa en switches y cables. Los bits de datos sin procesar se transfieren a través de estos medios físicos.
La capa física es responsable de establecer una conexión entre dispositivos físicos.
2. Capa de enlace de datos
La capa de enlace de datos del modelo OSI se refiere a la tecnología que se utiliza para conectar dos máquinas a través de una red.
La capa de enlace de datos se divide además en dos subcapas: la capa de Control de Enlace Lógico (LLC), responsable del control de flujo y de errores, y la capa de Control de Acceso al Medio (MAC), responsable de proporcionar acceso a la capa física. Estas dos subcapas están controladas por la Tarjeta de Interfaz de Red (NIC) para garantizar que la distribución de datos de un nodo de computadora a otro se complete correctamente.
En términos más simples, esta capa del modelo OSI es responsable de mantener la transmisión de datos entre dos nodos dentro del mismo segmento de red.
3. Capa de red
La capa de red del modelo OSI es responsable de permitir la transferencia de datos desde un host de origen en una red hasta un host de destino en una red diferente. Permite el reenvío y enrutamiento de paquetes entre diferentes redes o de una computadora host a otra.
La capa de red enruta los datos a través de la ruta física más rápida (más corta): piensa en esto como el tráfico. Funciona en torno a la congestión, la prioridad del servicio, los enlaces rotos y muchos otros “bloqueos”. Las actividades clave en esta capa incluyen el enrutamiento, el reenvío y el direccionamiento entre redes y redes conectadas de nodos o máquinas.
4. Capa de transporte
La capa de transporte del modelo OSI es responsable de enviar y entregar datos confiables o “correctos” de un dispositivo a otro, ya sea a través de una red o entre dos redes. Para que un paquete de datos llegue correctamente, debe estar: en el orden correcto, sin pérdida de datos ni errores, y ser fácil de recuperar.
Es común que el Protocolo de control de transmisión (TCP) y el Protocolo de datagramas de usuario (UDP) se utilicen en este nivel.
5. Capa de sesión
La capa de sesión del modelo OSI es responsable de administrar las conexiones entre aplicaciones: esto incluye configurar, coordinar y finalizar estas conexiones.
La capa de sesión ayuda a establecer un enlace para iniciar una sesión, realizar esfuerzos de autenticación para verificar a remitentes y destinatarios, autorizar las comunicaciones compartidas, mantener las sesiones una vez que se han establecido y, por último, terminar la conexión al finalizar.
Un ejemplo de la vida real involucra tráfico de Internet: un usuario podría querer navegar por una página web durante un breve periodo de tiempo. Las actividades que ocurren entre bastidores para establecer, autorizar, mantener y luego terminar la sesión de este usuario en la página web deseada se realizan en la capa de sesión del modelo OSI.
6. Capa de presentación
La capa de presentación del modelo OSI es responsable de presentar los datos (paquetes de código) en un formato útil y utilizable. Los paquetes de datos fluyen a través de las redes, a menudo cifrados. Cuando un paquete llega a la capa 6, debe presentarse en un formato utilizable.
En esta capa, los datos pueden convertirse, el código de caracteres puede traducirse, los datos pueden comprimirse y los datos pueden cifrarse o descifrarse; todas estas actividades ayudan a presentar los datos en un formato “utilizable”.
7. capa de aplicación
La capa de aplicación del modelo OSI implica la forma en que una aplicación de usuario (como un navegador, correo electrónico o sitio web) interactúa con la red. La capa 7 funciona como la interfaz esencial entre las aplicaciones con las que interactúa un usuario y la red subyacente por la que viajan sus datos.
Como la capa superior del modelo OSI, la capa 7 implica el procesamiento de datos justo debajo de la superficie virtual de las aplicaciones con las que interactúa un usuario. Los datos se presentan de una manera que las aplicaciones orientadas al usuario realmente pueden usar. Un ejemplo común es una solicitud HTTP que se usa para cargar una página web.
La seguridad y el modelo OSI
La suite de soluciones AppSec de Fastly puede ayudar a proteger las aplicaciones de tu organización en todas las capas del modelo OSI. Ofrecemos protección multicapa que te mantiene seguro desde la capa de red hasta la capa de aplicación.
Los productos de AppSec de Fastly incluyen:
Fastly Red de distribución de contenido: Hemos construido la seguridad en la base de nuestra plataforma. La transmisión de registros en tiempo real de Fastly ofrece visibilidad instantánea del tráfico, el rendimiento, las amenazas y la solución de problemas.
WAF de siguiente generación de Fastly: El WAF de siguiente generación de Fastly brinda protección avanzada para tus aplicaciones, API y microservicios, dondequiera que estén, desde una sola solución unificada
Seguridad de la API: Detén el abuso de la API monitoreando valores y parámetro inesperados enviados por endpoints y bloqueando solicitudes no autorizadas. Fastly puede detectar y bloquear ataques en API SOAP, REST, gRPC, WebSockets y GraphQL.
Protección contra ataques de DDoS: Despliega rápidamente y protégete de inmediato contra ataques DDoS a la aplicación. Aprovechando el enorme ancho de banda de nuestra red y técnicas adaptativas, Protección contra ataques de DDoS de Fastly te mantiene automáticamente con alto rendimiento y disponible sin necesidad de ninguna configuración.
Administración de bots: Fastly Bot Management identifica y mitiga rápidamente la actividad de bots no deseada, lo que protege tus aplicaciones contra una variedad de ataques automatizados.