

Bénéficiez de toutes les fonctionnalités d’un CDN moderne : une scalabilité transparente, une sécurité intégrée, un contrôle par programmation et une visibilité totale.



Qu’est-ce qu’un bot ?
Ils sont partout !
Les bots sont le moteur invisible qui fait tourner une grande partie de l’Internet moderne, et leur impact, qu’il soit bon ou mauvais, se fait ressentir dans le monde entier. Que l’on parle des bots d’indexation sur lesquels reposent les principaux moteurs de recherche comme Google ou des bots de bourrage d’identifiants qui essaient d’accéder à vos compte pour mettre la main sur vos informations sensibles, au moins 40 % de l’ensemble du trafic Web est attribué aux bots. Dans cet article, nous vous invitons à découvrir le monde des bots : ce qu’ils sont, leur mode de fonctionnement, ainsi que leur évolution à venir.
Un bot (abréviation de « robot ») est un logiciel conçu pour exécuter des tâches automatisées sur Internet. Ils peuvent être programmés pour explorer automatiquement des sites web à la recherche de données, interagir avec les utilisateurs via des interfaces de chat, remplir des formulaires, et/ou effectuer des tâches répétitives. Les bots effectuent généralement des tâches que les humains peuvent accomplir, mais ils sont bien plus efficaces, précis, et fonctionnels à une échelle supérieure à celle des humains, illustrant ainsi leur prévalence.
Qui utilise des bots ?
Les bots n’étaient autrefois accessibles qu’à ceux qui disposaient de l’expertise en développement nécessaire pour les créer. Aujourd’hui, ils peuvent également être achetés directement auprès d’organisations légitimes, sur des marketplaces, ou même sur le dark web, pour aider des individus et des organisations à atteindre leurs objectifs. Toute personne disposant du savoir-faire technique ou de suffisamment d’argent peut les utiliser pour mener des actions légitimes ou malveillantes. Les bots peuvent être :
Des bots d’indexation que les moteurs de recherche utilisent pour découvrir, explorer, et indexer des pages Web sur Internet.
Des bots de scraping de compte qui utilisent de manière automatisée des identifiants de connexion dérobés afin d’obtenir un accès non autorisé à des comptes utilisateurs sur de nombreuses plateformes.
Des bots de fraude au clic qui simulent des clics sur des publicités en ligne pour gonfler artificiellement les revenus publicitaires ou saboter les campagnes publicitaires des concurrents.
Il existe des douzaines de types de bots et vous pouvez les découvrir ici.
Bots légitimes et bots malveillants
Avant de nous pencher sur les bots, il faut savoir qu’ils sont souvent classés comme légitimes ou malveillants. Bien qu’ils reposent tous deux sur les mêmes capacités, les bots légitimes sont utilisés à des fins légales et/ou éthiques, et vous les utilisez probablement au quotidien ! Google et presque tous les autres moteurs de recherche utilisent des robots d’indexation pour trouver et vous fournir les meilleurs résultats pour votre recherche, et des assistants comme Alexa et Siri sont des exemples de chatbots qui vous aident à accomplir de nombreuses tâches. La vie de nombreuses personnes repose sur des bots de traduction pour les aider à lire du contenu dans d’autres langues, sur des bots financiers qui les aident à s’orienter sur le marché boursier, ou sur bien d’autres bots qui facilitent notre vie moderne.
En revanche, les bot malveillants (parfois appelés bad bots) ne sont pas seulement ceux impliqués dans des cybercrimes illégaux, mais aussi ceux qui ne respectent pas les conditions d’utilisation d’une application ou les règles de comportement de robot.txt. Bien que ces derniers ne soient pas illégaux en soi, ce genre d’actions contraires à l’éthique enfreint les intentions du propriétaire du site, et nous classons donc également ces bots comme malveillants. Les bot malveillants représentent une part stupéfiante du trafic que nous observons sur le Web. Pour mettre les choses en perspective, rien qu’au 3e trimestre 2020, les bot malveillants ont lancé plus de 1,3 milliard d’attaques! Cela représente plus de 15 millions d’attaques par jour, pour ceux qui comptent !
Comment les bots malveillants sont utilisés
Les attaques de bots malveillants visent avant tout à nuire aux organisations ou aux individus, au profit du hacker. Bien qu’il existe de nombreux types de bot malveillant, beaucoup sont utilisés pour accéder à des informations sensibles ou perturber les Opérations normales d’une organisation.
Des bots malveillants peuvent voler des informations personnelles identifiables (PII), telles que des noms, des numéros de sécurité sociale, des numéros de carte de crédit, des noms d’utilisateur, des mots de passe, etc. Pensez à une donnée sensible à laquelle vous accédez sur votre ordinateur, et des pirates la ciblent probablement. Les pirates utilisent ces informations pour effectuer des achats non autorisés, accéder à des comptes privés, et même les vendre sur le dark web. À titre d’exemple, essayez de saisir l’un de vos mots de passe dans haveIbeenpwned.com. Ce site populaire analyse le dark web à la recherche de mots de passe vendus dans des listes, et vous indique si l’un de ceux que vous utilisez est compromis.
Les bot malveillant peuvent aussi perturber le cours normal des activités. Ces attaques sont généralement orchestrées par des hackers cherchant à gagner en notoriété ou à nuire à la capacité de l’organisation à fonctionner, ce qui peut entraîner une perte de ventes ou de réputation sur le marché.
Les hacktivistes lancent également des bots malveillants qui ciblent souvent des organismes publics ou des entreprises dont les activités vont à l’encontre de leur position. Tout récemment, dans le cadre de la guerre russo-ukrainienne, des hacktivistes biélorusses anti-russes ont ralenti la progression des troupes russes par des attaques de bots qui ont finalement compromis le routage du système ferroviaire, le rendant inopérant. Des groupes de hackers comme Anonymous sont aussi souvent mentionnés ici.
Il faut savoir que les motifs des attaques sont quasiment infinis, et il ne s’agit là que de quelques exemples de la manière dont elles sont utilisées pour atteindre les objectifs des hackers. Consultez l’article d’apprentissage sur les types de bots malveillants pour découvrir les types de bots les plus courants utilisés aujourd’hui.
Mode opératoire des attaques de bots malveillants
Vous consultez actuellement cet article depuis le front-end du site web de Fastly, tandis que des bot malveillant accèdent aux applications depuis un point de vue différent. Les bots malveillants sont lancés à partir d’interfaces en ligne de commande ou d’interfaces utilisateur graphiques (GUI) qui créent des couches conviviales à partir desquelles même un hacker novice peut lancer des attaque.
Depuis une interface en ligne de commande, les bots sont codés avec des instructions, et accomplissent leurs tâches sans accéder à Internet comme vous ou moi le ferions. Si le bot extrait des informations, les résultats sont également affichés dans cette fenêtre.
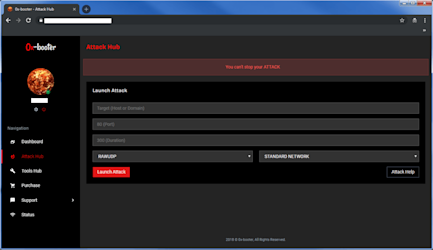
Lancer une attaque depuis une plateforme GUI est aussi simple que d’utiliser n’importe quel logiciel. L’interface vous indique quelles entrées sont nécessaires, et d’un simple clic, vous pouvez lancer une attaque sur l’application de votre choix. L’exemple illustré ci-dessous montre un service de déni de service distribué à louer qui utilise un botnet composé de dizaines de milliers de bots pour lancer des attaques d’au moins 500 Gbps sur une application choisie. Pour donner une idée de l’échelle - une attaque DDoS à fort volume est généralement mesurée à 50 Gbps ou plus, ce qui signifie que ce service offre des volumes dix fois supérieurs à toute personne capable de payer !
Le futur des bots
L’évolution continue de l’IA et du machine learning va renforcer le développement des bots pour tous les cas d’utilisation. Les bots qui tirent parti des dernières avancées dans ces domaines ressembleront et agiront de manière plus humaine à mesure qu’ils dialoguent et/ou automatisent des tâches. Par exemple, les chatbots qui utilisent les dernières avancées en matière de traitement automatique du langage naturel (NLP) et leurs grands modèles de langage (LLM) sembleront encore plus humains lorsqu’ils répondront aux messages. Il est possible que des scénarios où des films comme Her deviennent réalité se concrétisent, et que les chatbots d’IA semblent si réels que des humains en tombent amoureux (nous ne jugeons personne).
Les avancées en IA et en machine learning représentent également une préoccupation majeure pour les professionnels de la sécurité des applications, car les bots malveillants deviendront plus difficiles à détecter. De nombreuses approches éprouvées pour détecter et bloquer les bots malveillants deviendront obsolètes face à des bots exploitant les technologies les plus récentes, forçant les spécialistes de la sécurité à adapter rapidement leur approche pour vous protéger. Bien que nous dressions un tableau dystopique de l’avenir, la réalité ne sera probablement pas aussi sombre. Dans le jeu du chat et de la souris entre les spécialistes de la sécurité et les hackers, les avancées technologiques représentent de nouveaux cyberchamps de bataille sur lesquels les deux parties tentent d’obtenir une domination temporaire. Mais, même s’il peut y avoir certaines attaques réussies menées par des bots malveillants, l’histoire a montré qu’il n’existe aucune menace que les spécialistes ne puissent contenir à temps.
Approche automatisée de la Bot Management
Les bots malveillants peuvent avoir des répercussions négatives sur vos résultats, et vos expériences clients. Le Next-Gen WAF de Fastly agit rapidement pour identifier et atténuer les activités menées par les bots malveillants, en protégeant vos application et API contre plusieurs types de scénarios malveillants pilotés par des bots. Il s’agit d’une solution éprouvée au service des entreprises de toute taille dans le monde entier. Découvrir ses capacités.