

Ottieni tutto ciò di cui hai bisogno da una CDN moderna: dalla scalabilità senza sforzi alla sicurezza integrata, dal controllo programmabile alla visibilità completa.



Affrontare il Payment Card Industry Data Security Standard 4.0 e il requisito 6.4.2
Il requisito 6.4.2 del Payment Card Industry Data Security Standard 4.0 obbliga le organizzazioni a procurarsi e distribuire un web application firewall (WAF) entro il 25 marzo 2025. Next-Gen WAF di Fastly è la soluzione ideale per le organizzazioni che tornano a utilizzare un WAF dopo una pausa o per quelle che lo utilizzano per la prima volta.
Le principali società di carte di credito, tra cui Visa, MasterCard e American Express, hanno creato il Payment Card Industry Data Security Standard (PCI DSS) per proteggere i dati dei titolari di carta. Il Payment Card Industry Data Security Standard fornisce un framework completo per proteggere le informazioni delle carte di pagamento durante tutto il loro ciclo di vita, dall'immissione dei dati allo storage e alla trasmissione, e interessa tutte le entità che accettano o elaborano carte di pagamento.
Il PCI Security Standards Council ha annunciato la versione 4.0 il 31/03/2022 con requisiti che diventeranno in gran parte effettivi il 25/03/2025. La versione aggiornata offre ulteriori requisiti tecnici e operativi progettati per proteggere i dati dell’account e colmare le aree di debolezza identificate nella versione precedente (3.2.1). Un aggiornamento significativo dello standard arriva tramite il requisito 6.4.2, costringendo alcune organizzazioni ad adottare tecnologie per migliorare la sicurezza delle loro applicazioni.
Che cos’è il Payment Card Industry Data Security Standard 4.0 requisito 6.4.2
Il requisito 6.4.2 aggiorna il requisito 6.6 nella versione precedente dello standard (immagine 1).

La versione 3,2,1 dello standard ha raccomandato gli applicazioni web firewall (WAF) e ha indicato i test di penetrazione come consentiti. Tuttavia, entro il 25 marzo 2025, tutte le organizzazioni che rispettano il Payment Card Industry Data Security Standard devono avere un web application firewall davanti alle loro applicazioni web pubbliche per rilevare e prevenire gli attacco.
Sebbene il 6.4.2 richiederà un’allocazione di budget aggiuntiva per un web application firewall se non è già presente, questo acquisto può avere ulteriori implicazioni se viene scelto un fornitore di WAF legacy e risulta difficile da adottare. È probabile che altri web application firewall richiedano alle organizzazioni di prevedere a budget personale e risorse aggiuntivi, poiché costringono i team DevSecOps a esaminare regolarmente i falso positivo, ottimizzare migliaia di regole e tentare di ricavare approfondimento. Peggio ancora, è noto che molti WAF legacy bloccano il traffico legittimo o interrompono le applicazione, con un impatto sul risultato finale e sulla reputazione dell’organizzazione.
Per chi torna a usare un web application firewall dopo una pausa o lo usa per la prima volta, il Next-Gen WAF di Fastly è la soluzione ideale per il requisito 6.4.2.
Risolvere il requisito 6.4.2 con il Next-Gen WAF di Fastly
Il requisito 6.4.2 definisce quattro requisiti minimi, che Fastly’s Next-Gen WAF supera facilmente tutti:
Minimi dell'approccio definito | Soluzione |
|---|---|
È installato davanti alle applicazioni web esposte al pubblico ed è configurato per rilevare e prevenire gli attacchi basati sul web. | Il Next-Gen WAF di Fastly è il web application firewall distribuito con la massima flessibilità sul mercato per proteggere ovunque operino le tue applicazioni. |
Attiva e aggiornata laddove applicabile | Abilita l’aggiornamento automatico di Next-Gen WAF di Fastly, per assicurarti che sia sempre aggiornato. |
Generazione dei log di controllo | Analizza i log del Next-Gen WAF negli strumenti di analytics di Fastly o inviali alle integrazioni con strumenti DevOps e DevSecOps come le piattaforme di gestione delle informazioni e degli eventi di sicurezza o SOAR. |
Configurata per bloccare gli attacchi basati sul web o generare un avviso che viene immediatamente esaminato. | Il Next-Gen WAF di Fastly opera in modalità logging o modalità di blocco, sfruttando il nostro approccio al blocco basato su soglia per passare con sicurezza più rapidamente alla modalità di blocco. |
Il Next-Gen WAF di Fastly supera i requisiti minimi 6.4.2 e offre una protezione avanzata delle applicazioni web e delle API (protezione delle applicazioni web e delle API) per le tue applicazioni, API e microservizi. La sua protezione va oltre gli attacchi web di tipo injection della OWASP Top 10 (che i revisori cercheranno come requisito minimo) e offre copertura contro minacce avanzate, tra cui l'acquisizione dell'account (acquisizione dell'account) tramite credential stuffing, bot dannoso, abuso di API e altro ancora, da un'unica soluzione unificata.
Per le organizzazioni che adottano un web application firewall in preparazione al requisito 6.4.2, il Next-Gen WAF rappresenta una transizione fluida verso la sicurezza delle applicazioni, flessibile, accurata e facile da usare.
Ottieni un web application firewall flessibile per il requisito 6.4.2
Le organizzazioni moderne gestiscono stack tecnologici complessi che richiedono flessibilità, ma i fornitori legacy spesso adottano un approccio unico per tutti con i loro prodotti. Mentre altri fornitori rendono difficile personalizzare i prodotti in base alle tue esigenze specifiche, il Next-Gen WAF si adatta alle tue esigenze per supportarti in qualsiasi fase del tuo percorso. Distribuiscilo in quasi ogni ambiente, integralo con decine dei tuoi strumenti DevOps e di sicurezza preferiti e personalizzalo in base alle tue esigenze di sicurezza specifiche. Mentre altri WAF costringono le organizzazioni a distribuire solo in presenza di specifici requisiti architetturali, la flessibilità del Next-Gen WAF garantisce che possa integrarsi in qualsiasi stack senza creare silos nella tua pipeline DevSecOps.
Ottieni un web application firewall accurato per il requisito 6.4.2
Quando i team di sicurezza vogliono un'offerta di web application firewall con protezione avanzata senza complessità operative non necessarie, scelgono Fastly. La tecnologia proprietaria SmartParse di Next-Gen WAF consente decisioni altamente accurate, con conseguente riduzione dei falso positivo rispetto ad altre soluzioni. Il rilevamento di Next-Gen WAF è così accurato che richiede solo una frazione delle risorse interne per funzionare, ed è uno dei motivi principali per cui quasi il 90%1 dei nostri clienti lo utilizza in modalità di blocco completa, mentre la media del settore è di gran lunga inferiore. Mentre altri WAF sottraggono tempo ai professionisti della sicurezza per il triage regolare dei falso positivo e l’ottimizzazione, l’accuratezza di Next-Gen WAF consente alle organizzazioni di dedicare meno risorse al triage degli Avvisi e più tempo alle iniziative critiche che fanno progredire il loro business.
Ottieni un web application firewall facile da usare per il requisito 6.4.2
L’acquisto di un web application firewall è il primo passo per conformarsi al requisito 6.4.2 e la decisione ha impatti a lungo termine sui team di sicurezza. Mentre i fornitori legacy rilevano e bloccano tramite migliaia di regole che i team di sicurezza devono gestire e ottimizzare, il Next-Gen WAF di Fastly adotta un approccio completamente diverso.
Invece di bloccare usando noiose espressioni regolari come molti fornitori di web application firewall legacy, il Next-Gen WAF di Fastly sfrutta SmartParse per offrire Signals (immagine 2).
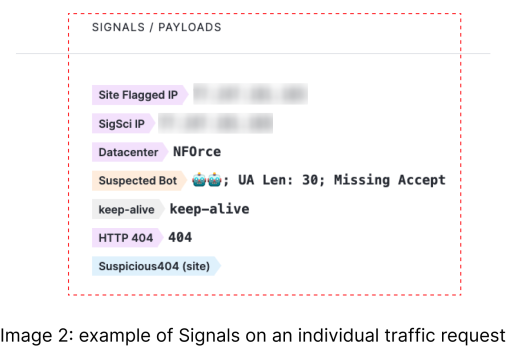
Signals fornisce indicazioni chiare su cosa costituisce un attacco e si integra con i nostri strumenti intuitivi per intervenire contro di essi tramite Avvisi o blocco. Le organizzazioni utilizzano Signals con la nostra metodologia di blocco basata su soglie per limitare la probabilità che le decisioni di blocco influiscano sul traffico legittimo. Questo allontanamento dalle metodologie legacy consente alle organizzazioni di passare alla modalità di blocco e acquisire fiducia nelle proprie decisioni prima di passare nel tempo al blocco istantaneo. Altri WAF rendono difficile convalidare le decisioni di blocco, con conseguenti impatti involontari sul traffico legittimo, ma Next-Gen WAF offre approfondimenti e strumenti per proteggere facilmente la tua organizzazione senza influire sul traffico legittimo.
Fai la scelta giusta per il requisito 6.4.2 e oltre
Il Next-Gen WAF di Fastly è la scelta ideale per le organizzazioni che adottano un web application firewall per conformarsi ai nuovi requisiti 4.0, come 6.4.2, e aiuta a soddisfare requisiti esistenti come 6.4.1 e 6.3.3. Le sue solide funzionalità e la sua facilità d’uso consentono alle organizzazioni di proteggere facilmente le proprie app, API e microservizio indipendentemente dalle competenze o dalle risorse disponibili. Contattaci per vedere una demo o saperne di più su come Fastly può aiutarti a soddisfare i requisiti del Payment Card Industry Data Security Standard.
1: Quasi il 90% dei clienti Next-Gen WAF utilizza la modalità di blocco totale, a marzo 2023