

Bénéficiez de toutes les fonctionnalités d’un CDN moderne : une scalabilité transparente, une sécurité intégrée, un contrôle par programmation et une visibilité totale.




Sécurité
Page 1 sur 7
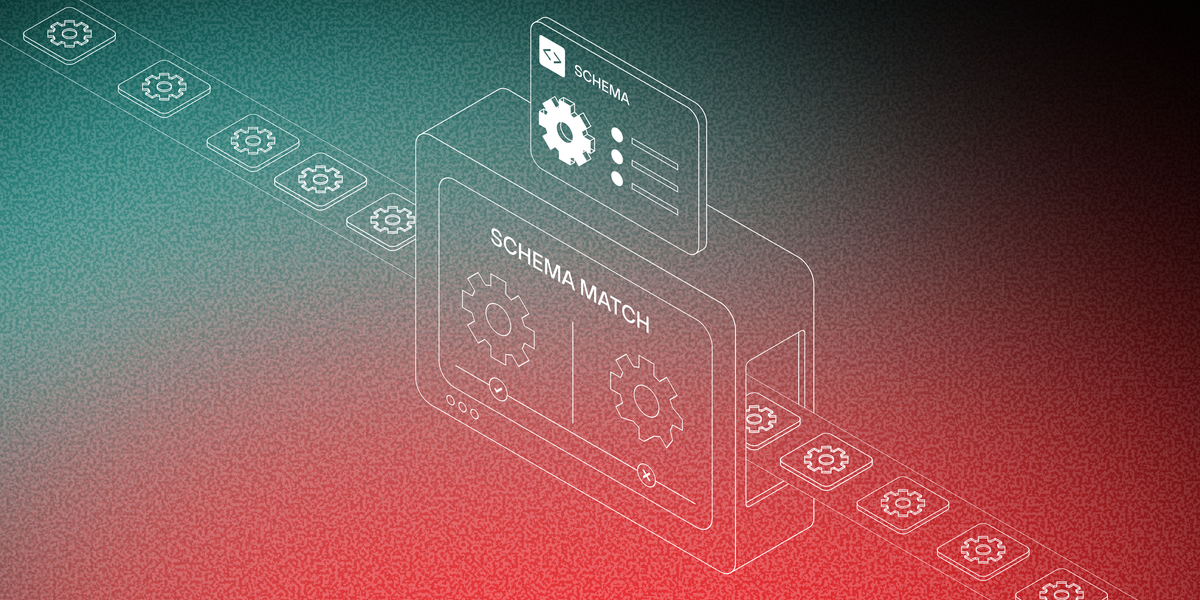
Renforcez votre sécurité grâce à Fastly API Enforcement
Prenez le contrôle de votre environnement d'API avec Fastly API Security. Découvrez, surveillez et appliquez la conformité des schémas en périphérie pour bloquer les menaces et sécuriser vos applications.
Qu'est-ce que la CVE-2026-66066 ? Protéger votre application Rails de la RCE d'Active Storage
Apprenez-en plus sur la CVE-2026-66066 : une vulnérabilité de lecture de fichiers arbitraires dans Rails Active Storage. Comprenez les risques et protégez votre environnement grâce à notre correctif virtuel.
Comment protéger votre serveur MCP avec Fastly
Protégez votre infrastructure d'IA avec Fastly. Découvrez comment notre architecture de sécurité de serveur MCP atténue les menaces OWASP et spécifiques à l'IA tout en maintenant les performances en périphérie.

Le bourrage d’identifiants : le boss final pour les plateformes de jeu
Le bourrage d’identifiants menace la confiance des joueurs et les revenus liés aux jeux vidéo. Découvrez comment bloquer les attaques de piratage de compte en périphérie sans perturber l’expérience de jeu.

Comment Fastly et Skyfire appuient le commerce agentique de confiance en périphérie
Découvrez comment Fastly et Skyfire aident les entreprises à vérifier les agents d'IA, à autoriser les paiements et à appliquer un accès de confiance en périphérie.
L’absence de contrôle compromet le leadership en matière de sécurité
Les RSSI sont responsables des violations de données sans bénéficier d’un contrôle accru sur les systèmes et les décisions. Marshall Erwin explique pourquoi l’IA creuse le fossé entre la responsabilité, la visibilité et la mise en œuvre des mesures.

Le secteur de l’édition à l’ère de l’IA : pourquoi la stratégie des bots est désormais une stratégie commerciale
Près de la moitié du trafic internet est désormais constituée de bots. Découvrez comment l’IA oblige les éditeurs à repenser le trafic, la visibilité et l’avenir de leur activité.
Mythe ou merveille : Claude Mythos et ce que cela signifie pour la sécurité
Apprenez-en plus sur l’annonce Claude Mythos IA et sa véritable signification pour la sécurité. Découvrez pourquoi la protection de durée d’exécution est désormais essentielle contre la découverte de vulnérabilités à la vitesse des machines.
S'adapter à l'ère de l'IA
Arrêtez les bots malveillants et contrôlez les bots d’indexation d’IA pour empêcher le scraping de votre propriété intellectuelle. ContentGuard de Fastly vous offre le contrôle et la visibilité nécessaires à l’ère de l’IA.
Près de la moitié du web n’est pas humaine : dans le Threat Insights Report de Fastly
Le Threat Insights Report de Fastly révèle que 49 % du trafic web est constitué de bots, dont 99 % sont indésirables. Découvrez comment faire évoluer votre stratégie relative aux bots pour gérer la sécurité et les coûts.

Qu’est-ce que la CVE-2026-23869 ? Alerte de sécurité relative aux React Server Components
CVE-2026-23869 : vulnérabilité de déni de service de haute gravité dans les React Server Components. Découvrez les impacts et les versions affectées et obtenez une protection immédiate avec un correctif virtuel.
Comment les entreprises européennes peuvent concilier souveraineté des données et cybersécurité
Découvrez comment les organisations européennes peuvent renforcer la cybersécurité, améliorer la résilience numérique et relever les défis liés à la souveraineté des données dans un contexte de pressions géopolitiques et réglementaires en évolution.
Le coût de la vitesse IA : les coûts cachés de la sécurité liés à l'adoption de l'IA-first
Les organisations IA-first font face à des temps de récupération plus longs, des coûts de faille plus élevés et des surfaces d'attaque en expansion. Apprenez comment réduire les risques de sécurité de l'IA et créer une infrastructure IA sécurisée

Les attaques DDoS en décembre 2025
Découvrez comment les attaques sophistiquées de couche 7 et DDoS réseau ont évolué en décembre 2025 et apprenez-en plus sur l’attaque la plus importante de l’année et les stratégies d’atténuation.
API Security Features
Explore API security features, testing best practices, and edge protections to prevent data breaches, bot abuse, credential attacks, and API exploitation.
Imperva Alternatives
Legacy WAFs can't keep up with modern apps. Discover Imperva alternatives like Fastly that offer developer-friendly, low-latency web application protection.
Attaques par bourrage d'identifiants vs. attaques par force brute. Quelle est la différence ?
Découvrez la différence entre le bourrage d’identifiants et les attaques par force brute, leur fonctionnement et les meilleures pratiques pour empêcher le piratage de comptes et les accès non autorisés.
React2Shell (suite) : ce qu’il faut savoir et faire à propos des deux dernières vulnérabilités CVE
Dans la foulée des vulnérabilités CVE de criticité élevée React2Shell, deux nouvelles vulnérabilités CVE exploitant des composants similaires de Next.js et React ont été annoncées le 11 décembre. En savoir plus sur ces nouvelles CVE
La protection proactive de Fastly contre React2Shell, les vulnérabilités critiques React RCE CVE-2025-55182 et CVE-2025-66478
Protégez vos applications contre les bogues critiques React RCE (CVE-2025-55182/66478). Le correctif virtuel NGWAF de Fastly offre une défense proactive.
Atténuer les attaques DDoS plus rapidement et avec encore plus de précision
"Découvrez comment la mise à jour du moteur de menaces adaptatif de Fastly pour la DDoS Protection améliore la précision de l'atténuation et réduit le temps moyen d'atténuation de 72 % pendant les fêtes."