

Erhalten Sie alles, was Sie von einem modernen CDN erwarten – mühelose Skalierung, integrierte Sicherheit, programmatische Kontrolle und vollständige Transparenz.




Was ist das OSI-Modell?
Das OSI-Modell (Open Systems Interconnection) ist ein konzeptionelles Modell, das die Kommunikationsfunktionen eines Telekommunikations- oder Computersystems unabhängig von dessen zugrunde liegender interner Struktur und Technologie beschreibt und standardisiert. Ziel ist die Interoperabilität verschiedener Kommunikationssysteme mit Standardprotokollen.
Im OSI-Modell wird die Netzwerkkommunikation in 7 verschiedene Layer eingeteilt, die jeweils ihre eigenen spezifischen Funktionen haben. Dies trägt dazu bei, die Art und Weise zu vereinheitlichen, wie verschiedene Computersysteme und Anwendungen miteinander interagieren und Daten austauschen. Jeder Layer ist für die Ausführung bestimmter Aufgaben im Zusammenhang mit dem Senden und Empfangen von Daten zuständig. Alle Layer werden benötigt, damit eine Nachricht ihr Ziel erreicht.
Warum ist das OSI-Modell wichtig?
Auf der einfachsten Ebene ist das OSI-Modell wichtig, weil es verschiedenen Computersystemen ermöglicht, miteinander zu kommunizieren. Genauer gesagt bietet es folgende Vorteile:
Dies trägt dazu bei, Innovationen zu beschleunigen: Entwickler können ihre Maßnahmen gezielt auf die Verbesserung der Kommunikation in bestimmten Layers des Modells ausrichten, ohne andere Layer zu beeinträchtigen. Außerdem können verschiedene Teams gleichzeitig an unterschiedlichen Herausforderungen in den Kommunikations-Layers arbeiten, wodurch lineare Verbesserungen überflüssig werden.
Schnellere Fehlerbehebung: Mit einer universellen Netzwerksprache können Unternehmen auf der Grundlage eines gemeinsamen Verständnisses ihrer komplexen Systeme agieren. Die Unterteilung in 7 Layer macht die Fehlerbehebung noch einfacher: Teams sprechen dieselbe Sprache und können Verbesserungen in isolierten Zielbereichen der Layer vornehmen.
Flexible Standardisierung: Der Vorteil des OSI-Modells besteht darin, dass Teams durch die Standardisierung der Netzwerkkommunikation komplexe Systeme leicht verstehen, aufbauen und weiterentwickeln können, ohne dass sie dafür umfangreiche Schulungen benötigen, um sie auf den neuesten Stand zu bringen. Durch die Standardisierung werden im Wesentlichen gleiche Wettbewerbsbedingungen für alle geschaffen. Die mehrschichtige Struktur des Modells bedeutet, dass Technologien implementiert werden können, ohne andere Layer oder die Gesamtstruktur des Netzwerks zu stören. Zusammen ergibt all dies die Gewissheit einer nachhaltig skalierbaren Netzwerkinfrastruktur.
Was sind die 7 Layer des OSI-Modells?
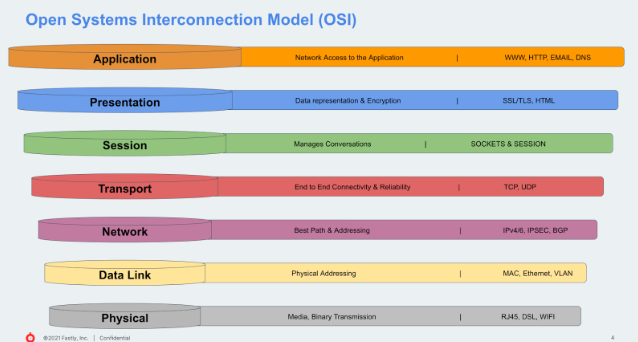
1. Physikalischer Layer
Der physikalische Layer des OSI-Modells bezieht sich auf die physische Ausrüstung, die zur Datenübertragung benötigt wird – beispielsweise Schalter und Kabel. Rohdaten-Bits werden über diese physischen Medien übertragen.
Der physikalische Layer ist für den Aufbau einer Verbindung zwischen physischen Geräten zuständig.
2. Datenverbindungs-Layer
Der Datenverbindungs-Layer des OSI-Modells bezeichnet die Technologie, die verwendet wird, um zwei Maschinen über ein Netzwerk zu verbinden.
Er ist weiter in zwei Unterlayer unterteilt: der LLC-Layer (Logical Link Control) – zuständig für die Fluss- und Fehlerkontrolle – und der MAC-Layer (Media Access Control) – zuständig für den Zugriff auf den physikalischen Layer. Diese beiden Unterlayer werden von der Network Interface Card (NIC) gesteuert, um sicherzustellen, dass die Datenübertragung von einem Computerknoten zum anderen erfolgreich erfolgt.
Einfacher ausgedrückt ist dieser Layer des OSI-Modells für die Aufrechterhaltung der Datenübertragung zwischen zwei Knoten innerhalb desselben Netzwerksegments verantwortlich.
3. Netzwerk-Layer
Der Netzwerk-Layer des OSI-Modells ist dafür verantwortlich, die Übertragung von Daten von einem Quellhost in einem Netzwerk zu einem Zielhost in einem anderen Netzwerk zu ermöglichen. Er ermöglicht die Weiterleitung und das Routing von Paketen zwischen verschiedenen Netzwerken oder von einem Host-Computer zu einem anderen.
Der Netzwerk-Layer leitet Daten über den schnellsten (kürzesten) physischen Pfad: man kann sich das wie Straßenverkehr vorstellen. Er umgeht Überlastungen, Serviceprioritäten, unterbrochene Verbindungen und viele andere „Hindernisse“. Wichtige Aktivitäten auf diesem Layer umfassen Routing, Weiterleitung und Adressierung über Netzwerke und verbundene Netzwerke von Knoten oder Maschinen.
4. Transport-Layer
Der Transport- Layer des OSI-Modells ist dafür verantwortlich, zuverlässige oder „korrekte“ Daten von einem Gerät zum anderen zu senden und auszuliefern, entweder über ein Netzwerk oder zwischen zwei Netzwerken. Damit ein Datenpaket korrekt ankommt, muss es folgende Bedingungen erfüllen: Es muss in der richtigen Reihenfolge vorliegen, darf keine Datenverluste oder Fehler aufweisen und muss leicht wiederhergestellt werden können.
Auf dieser Ebene kommen üblicherweise das Transmission Control Protocol (TCP) und das User Datagram Protocol (UDP) zum Einsatz.
5. Sitzungs-Layer
Der Sitzungs-Layer des OSI-Modells ist für die Verwaltung der Verbindungen zwischen Anwendungen zuständig: Dazu gehören der Aufbau, die Koordination und der Abbau dieser Verbindungen.
Der Sitzungs-Layer hilft beim Aufbau einer Verbindung zum Starten einer Sitzung, bei Authentifizierungsmaßnahmen zur Überprüfung von Sendern und Empfängern, bei der Autorisierung der gemeinsamen Kommunikation, bei der Aufrechterhaltung von Sitzungen, sobald diese hergestellt sind, und schließlich bei der Beendigung der Verbindung nach deren Abschluss.
Ein Beispiel aus der Praxis betrifft den Internet-Traffic: ein Nutzer möchte vielleicht eine Webseite für kurze Zeit besuchen. Die Aktivitäten, die im Hintergrund stattfinden, um diese Nutzer-Sitzung auf der gewünschten Webseite zu etablieren, zu autorisieren, zu pflegen und dann zu beenden, werden alle auf der Sitzungs-Layer des OSI-Modells durchgeführt.
6. Präsentations-Layer
Der Präsentations-Layer des OSI-Modells ist dafür verantwortlich, Daten (Codepakete) in einem nützlichen und nutzbaren Formatieren darzustellen. Datenpakete werden über Netzwerke übertragen, häufig in verschlüsselter Form. Wenn ein Paket auf Layer 6 eintrifft, muss es in einem verwendbaren Format dargestellt werden.
In diesem Layer können Daten konvertiert, Zeichencode übersetzt, Daten komprimiert und Daten verschlüsselt oder entschlüsselt werden – alles Aktivitäten, die helfen, Daten in einem „nutzbaren“ Format darzustellen.
7. Anwendungs-Layer
Der Anwendungs-Layer des OSI-Modells umfasst die Art und Weise, wie eine Nutzeranwendung (beispielsweise Browser, E-Mail oder Website) mit dem Netzwerk interagiert. Layer 7 fungiert als wesentliche Schnittstelle zwischen den Apps, mit denen ein Nutzer interagiert, und dem zugrundeliegenden Netzwerk, durch das seine Daten fließen.
Als oberste Layer des OSI-Modells umfasst Layer 7 die Datenverarbeitung direkt unter der virtuellen Oberfläche der Apps, mit denen der Nutzer interagiert. Die Daten werden so präsentiert, dass sie von nutzerorientierten Apps tatsächlich genutzt werden können. Ein häufiges Beispiel ist eine HTTP-Anfrage, die zum Laden einer Webseite verwendet wird.
Sicherheit und das OSI-Modell
Die AppSec-Lösungssuite von Fastly kann dazu beitragen, die Anwendungen Ihres Unternehmens über der Layer des OSI-Modells hinweg zu sichern. Wir bieten mehrschichtigen Schutz, der Sie vom Netzwerk-Layer bis zum Anwendungs-Layer schützt.
Das AppSec-Angebot von Fastly umfasst:
Fastly CDN: Wir haben Sicherheit fest in die Struktur unserer Plattform integriert. Das Log Streaming in Echtzeit von Fastly bietet sofortige Transparenz über Traffic, Performance, Bedrohungen und die Fehlerbehebung.
Fastly Next-Gen WAF: Die Fastly Next-Gen WAF bietet als integrierte Komplettlösung fortschrittlichen Schutz für Ihre Anwendungen, APIs und Microservices – unabhängig von der Umgebung, in der Sie sie bereitstellen
API-Sicherheit: Stoppen Sie API-Missbrauch, indem Sie unerwartete Werte und Parameter überwachen, die von Endpoints übermittelt werden, und unautorisierte Anforderungen blockieren. Fastly hilft Ihnen, Angriffe in SOAP, REST, gRPC, WebSockets und GraphQL APIs zu erkennen und zu blockieren.
DDoS-Schutz: Holen Sie sich sofortigen Schutz vor DDoS-Angriffen auf Anwendungen. Dank der enormen Bandbreite und adaptiven Methoden unseres Netzwerks bieten Sie mit dem Fastly DDoS-Schutz ohne Konfiguration automatisch performante und unterbrechungsfreie Erlebnisse.
Bot Management: Die Bot-Managementlösung von Fastly erkennt und bekämpft im Handumdrehen schädliche Bot-Aktivitäten und schützt Ihre Anwendungen und APIs vor verschiedensten automatisierten Angriffen.