

簡単なスケーリングや組み込みのセキュリティ、プログラマブルなコントロール、完全な可視性まで、Fastly は最先端の CDN に求められるあらゆる機能を提供します。



最先端の Web アプリと API のセキュリティ
セキュリティソリューションの真の価値は、邪魔にならずにどれだけ効果的に役目を果たすことができるかにあります。そこで、優れたユーザビリティ、柔軟性、効果を発揮する最先端のレジリエントなプラットフォームを使用して、シンプルなセキュリティソリューションを構築しました。
アプリケーション/API の保護
アプリケーションレイヤー攻撃を阻止し、隠れた API を含むすべての API を保護します。
ボットと自動化プログラムに対する防御
実際のユーザーの体験に支障をきたすことなく、ボットや AI エージェントを制御します。
DDoS 攻撃対策
エッジでボリューム型攻撃を自動的に軽減し、最も重要な局面でサービスの稼働を維持します。
すべての変更を反映と同時に確認
すべてのポリシー更新、ルール変更、デプロイが自動的にログに記録され、API、CLI、IaC、MCP などを介して監査可能なすべての記録にアクセスできます。自動化されたトラフィックや AI 主導のトラフィックが増加する中、その監査証跡は保護そのものと同じくらい重要です。
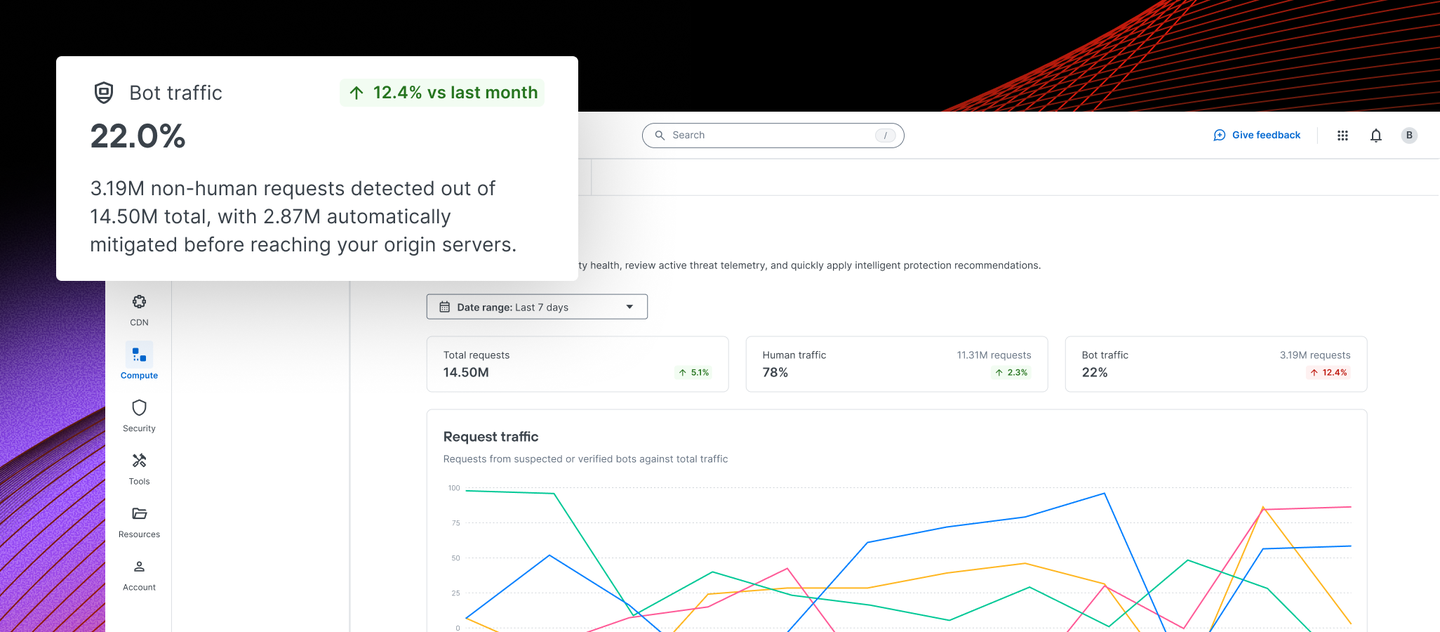
セキュリティの可視化を妨げるブラックボックスからの脱出
アプリや API に対するあらゆる攻撃について、明確に分類されたインサイトを即座に取得
完全な監査証跡
すべてのバージョン、変更内容、変更者を追跡し、完全なアカウンタビリティを確保します。
きめ細やかなコントロール
個々のルールやエンドポイントに至るまで、エッジでの防御をきめ細かく調整できます。
AI 時代のために構築されたセキュリティプロダクト
ボットから API 攻撃、DDoS 攻撃に至るまで、Fastly のセキュリティプロダクトは脅威がオリジンに到達する前に、お客様のアプリケーションをプロアクティブに保護します。
Web アプリ & API 保護
調整が簡単で精度の高い保護機能により、アプリケーションレイヤー攻撃を阻止します。
API Security
認知していない API を含め、すべての API を発見、保護、モニタリングします。
Bot Management
実際のユーザーの体験に支障をきたすことなく、ボットや自動化されたトラフィックを検出・管理します。
スピードを落とさず確実に防御
エッジネイティブで開発者フレンドリーな Fastly のセキュリティソリューションは高いスケーラビリティを備え、日常的な Web トラフィックから、ユーザーに代わって動作する AI エージェントまで、幅広く対応します。
エッジネイティブな保護
脅威がオリジンインフラストラクチャに到達する前にエッジで阻止することができます。
誤検知率を最小限に
高い精度を備えているため、チューニングにかける時間を減らし、防御に専念できます。
開発者のニーズに応えるコントロール性
簡単に設定できるコントロール機能により、セキュリティチームが主導権を取り戻せます。
単一のプラットフォームで完全にコンテキストを把握
セキュリティ、デリバリー、コンピューティングをひとつに。可視性を高め、複雑さを軽減します。
柔軟なデプロイ
サービスを中断することなく、アーキテクチャに合った方法で保護機能をデプロイできます。
AI エージェントのトラフィックに対応
ID、ポリシー、アクセスを管理し、エージェント主導のトラフィックの拡大に対応します。
注目のリソース
AIFastly + Skyfire で信頼できるエージェンティックコマースを実現
Fastly と Skyfire を組み合わせることで、AI エージェントの検証、決済、アクセス制御をエッジで実行することが可能になります。
セキュリティWeb のほぼ半分は人間ではない:Threat Insights Report(最新セキュリティ動向レポート)
Web トラフィックの49%がボットであり、そのうちの99%が望ましくないボットであることが、Fastly の「Threat Insights Report(最新セキュリティ動向レポート)」を通して明らかになりました。ボット戦略を進化させる方法をご覧ください。
AIボット対策はもはや必須。マシントラフィックに必要な戦略とは?
AI トラフィックが急増する中、ボットをブロックする以上の対策が企業には必要です。価値のある AI インタラクションとリスクを見分ける方法をご紹介します。
お客様のビジネスに合わせた料金体系
無料でお試しいただけます。また、ビジネスの成長に合わせて有料プランに移行することも、技術要件に合わせたソリューションを Fastly チームと構築することも可能です。
- Security Core
OWASP トップ10の脅威からアプリケーションを保護するシンプルかつ効果的な対策
お問い合わせください
- Security Core Plus
カスタマイズ可能なワンランク上のセキュリティ、可視性、コントロール
お問い合わせください
- Security Total
アプリケーション/API の包括的なセキュリティ、DDoS 攻撃対策、ボット管理機能
お問い合わせください
よくある質問
どのようにしてユーザーエクスペリエンスをスローダウンさせることなく、アプリケーションのセキュリティを向上できますか?
効果的なセキュリティ対策は、正規のユーザーに不要なフリクションを生じさせることなく、悪意のあるアクティビティをブロックします。Fastly はエッジネイティブな保護機能と高精度で開発者フレンドリーなコントロールを組み合わせ、チームがパフォーマンスを維持しながらアプリケーションや API を保護できるよう支援します。セキュリティチームは、セキュリティがアプリケーションデリバリーの障害になることなく、個々のルールやエンドポイントレベルまで保護機能を微調整できます。
アプリケーションと API への攻撃をエッジで阻止するのはなぜですか?
エッジで攻撃をブロックすることで、悪意のあるトラフィックがアプリケーションやオリジンのインフラストラクチャに到達するのを防ぎます。Fastly はエッジプラットフォーム全体にセキュリティコントロールを適用し、不要なフリクションによって正規のトラフィックの流れを止めることなく、アプリケーションや API をアプリケーションレイヤー攻撃、ボット、自動化プログラム、DDoS 攻撃から保護します。
把握していない API をどのように保護して監視できますか?
セキュリティチームが把握できない場所に API が存在し、アプリケーションの保護にギャップが生じる可能性があります。Fastly API Security によって、それまで認識していなかった API や隠れていた API を含め、組織が API を発見、保護、モニタリングすることが可能になります。これにより、自社アプリケーションとやり取りする API に対するより優れた可視性とコントロールが得られます。
企業はボットや AI エージェントのトラフィックをどのように管理できますか?
効果的なボット管理を行うには、自動化されたトラフィックと正当なユーザーを区別し、さまざまなタイプの自動化プログラムをどのように処理すべきかを判断する必要があります。Fastly は、エージェントによるトラフィックの拡大に対応するため、ID、ポリシー、アクセスを管理する機能を提供し、実際のユーザーへのフリクションを最小限に抑えながら、組織がボット、AI エージェント、その他の自動化されたトラフィックを検知・管理できるよう支援します。
組織は Web アプリケーションと API のセキュリティプラットフォームに何を求めるべきですか?
Web アプリケーションや API の保護、ボット・自動化されたトラフィックの管理、DDoS 攻撃対策を検討する際、精度や設定の容易さ、監査可能性、デプロイの柔軟性を考慮する必要があります。Fastly はこれらの機能を単一のプラットフォームに統合し、細やかなコントロール、グローバルなポリシー更新、さらにセキュリティ、デリバリー、コンピューティング全体にわたる可視性を提供します。