TL;DR: 最新のWeb アプリケーションは、データの移動、マイクロサービスの稼働、AIエージェントのバックエンド・システムへの接続において、APIに大きく依存しています。しかし、APIの対象領域が拡大するにつれて、攻撃対象領域も拡大します。Fastly API Securityを使用すると、どのAPIが呼び出されているかを追跡し、FastlyエッジでライブAPIトラフィックを直接検証し、アップロードしたスキーマに対して適用し、準拠していないAPIリクエストがオリジンに到達する前にブロックできます。
APIドラゴンを打ち倒す時が来ました
お客様から、大きな怪物のような課題と戦っているという声がはっきりと寄せられています。開発者によるAIの利用が増える中、特にAPIについて十分に理解し、コントロールできていません。
API管理の課題は新たな呪いではありませんが、その問題の範囲と深刻さは近年急激に拡大しています。Fastlyの調査によると、2026年1月から5月にかけて、プラットフォーム上のAIリクエストは約30%増加しました。これは、同じ期間の人間によるトラフィックより約6.5倍速い増加ペースです。これは、Webサイトにとって何を意味するのでしょうか?大量のボット、スクリプト、AIエージェントです。🤖 そして、AIがゲームのルールを完全に変えたことは周知の事実です。特に、エージェント型ワークフロー(つまり、API接続を介してAIモデルが他のAIモデルと直接やり取りすること)の分野では顕著です。
開発者はAIコーディング・アシスタントを使用して重要な機能を構築していますが、こうした時間節約の手法によって、幻覚によるAPI コールやデータ・モデルを含んだままリリースしてしまったり、アプリケーションで予想外に膨大なトークン予算を消費したりしないようにする必要があります。さらに、重大なセキュリティ上の問題もあります:LLMやエージェントは、機密データをスクレイピングしたり、流出させたり、さらには消去したりする可能性があり、また、誰も何が起きているのか把握する前に、リソース(不明な公開APIエンドポイントなど)への望ましくないアクセスを取得する可能性があります。😱 セキュリティチームは、組織内でのAI利用の範囲と程度、そしてそれが自社のリスク・プロファイルにとって何を意味するのかを理解する必要があります。これらの問題は収まる気配を見せておらず、私たちの防御側は間違いなく長い休息を必要としています。💤
業務に適したツールの採用
AI、自律型エージェント、APIへの依存がこれほど大きいと、状況は簡単に完全な混乱へと陥る可能性があります。物事を円滑に進めるには、コントロールを取り戻す必要があり、そのためには適切な備えが必要です。その際に役立つのが、Fastly API セキュリティです。
Fastly API セキュリティは、強力で相互補完的な2つのコンポーネント、API DiscoveryとAPI Enforcementで構成されています。
API DiscoveryはAPIトラフィックを検出し、何が起きているのかを理解するために必要な関連ビジネス・コンテキストとともに、APIインベントリを構築します 🔎
API Enforcementにより、定義した仕様に照らしてすべてのAPIリクエストを検証し、選択した基準を満たさないリクエストをブロックできます🚦
これらを組み合わせることで、APIをより深く理解し、コントロールするための究極の二刀流の組み合わせになります。⚔️
実際にAPI の混乱を管理する際の流れを、ステップごとにご紹介します。
どのAPIを扱っているのかを把握する必要があるため、マップが必要になります。これは、本番環境にどのようなAPIが存在し、それらがどのように動作するかについての完全なインベントリを意味します。
理想の世界でAPIがどうあるべきかについての条件を定めた仕様(またはスキーマ)を作成する必要があります。これらは国の法律のようなものだと考えてください。スキーマは、許容されるAPIリクエストのコンポーネント、データ型、および制約を定義します。
ルールを適用する必要があります。どのAPIリクエストが許容されるかを定義したら、許容の定義を満たさないものに対処する必要があります。これは、業界の法規制、規制上の圧力、固有のAPIユースケースに応じて、組織ごとに高度にカスタマイズされた取り組みです。
API DiscoveryとAPI Enforcementの強力な組み合わせにより、これらすべて、さらにそれ以上を実現できます!
戦いは長いですが、勝利は手の届くところにあります
APIは絶えず変化するため、実際に何が起きているのかと、起きるはずだったことを見失いやすくなります。APIの全体像を理解することは、一度きりで終わる儀式ではありません。終わりのない時間があるわけではないため、継続的かつ自動的に行う必要があります。
目標を達成するには、定義されたAPIコントラクトが生きた、可視化された、実行可能な標準であることを確実にするためのシステムが必要です。そのシステムでは、APIリクエスト内の構造化データが、対応するAPIスキーマで記述された「形状」と一致するかどうかを継続的に確認し、一致するかどうかに基づいて判断を下せる必要があります。また、そのシステムは、ビジネスが急速に成長し進化する中でもそれを支えられるだけの柔軟性を備えている必要があります。
理想的な世界では、次のことを可能にする魔法のようなアイテムがあるとよいでしょう。
🔮真の可視性を獲得: API インベントリ全体を整理し、シャドーAPI を追跡します。
🧱侵入者を阻止: 不正または不正な形式の**リクエスト**がセキュリティ侵害する前にブロックします。
💎リソースを維持: 不正なリクエストをエッジで拒否し、オリジンの帯域幅を節約します
📜神聖な誓約を徹底: ベンダー契約、コンプライアンス要件、SLA (サービス品質保証) のコミットメントを順守します
💪チームを強化: 開発者チームに対して安定した統合体験を維持します
幸いなことに、魔法は現実に存在し、まもなくレベルアップできます。
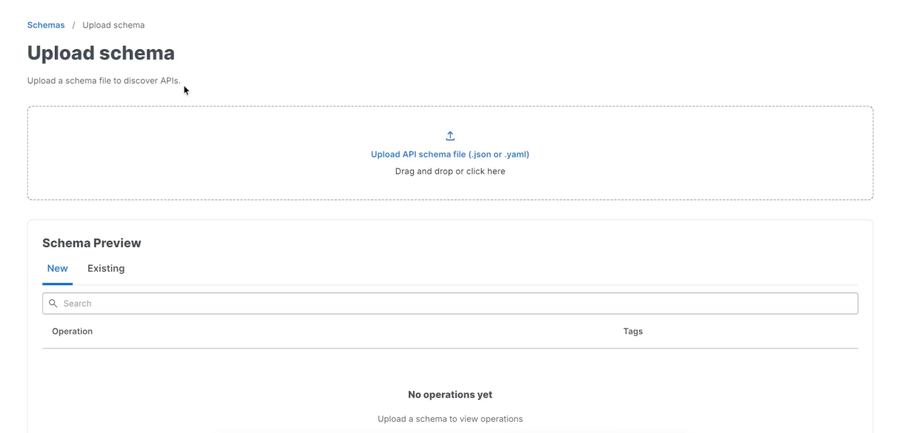
スキーマをAPI Enforcementにアップロード
APIの混乱に立ち向かう
Fastly APIセキュリティの魔法はシンプルですが、強力です。🪄
シンプルなトグル操作だけで、設定不要でコンテキスト付きのAPIを検出してカタログ化できます。
スキーマ(JSONまたはYAML)をアップロードし、ルールを設定して、準拠していないリクエストをログに記録するかブロックします。API インベントリ内のオペレーションを特定のスキーマに割り当て、即座に切り替えます。
複数のパラメータ(ドメイン、パス、パス内変数、HTTPメソッド、カスタムクエリパラメータ)にわたって受信API コールを検査します。
スキーマごと、サービスごと、または個々のオペレーションごとに許可/ブロックのアクションを設定し、正規のトラフィックに対する意図しないフレンドリーファイアを防止します。
関連するメトリクスとログ記録 / ログ機能を使用して、クライアントがAPIにどのようにアクセスしているかについてのインサイトを得ることができ、セキュリティで保護されていないAPIを簡単に特定して、優先的に対応できます。
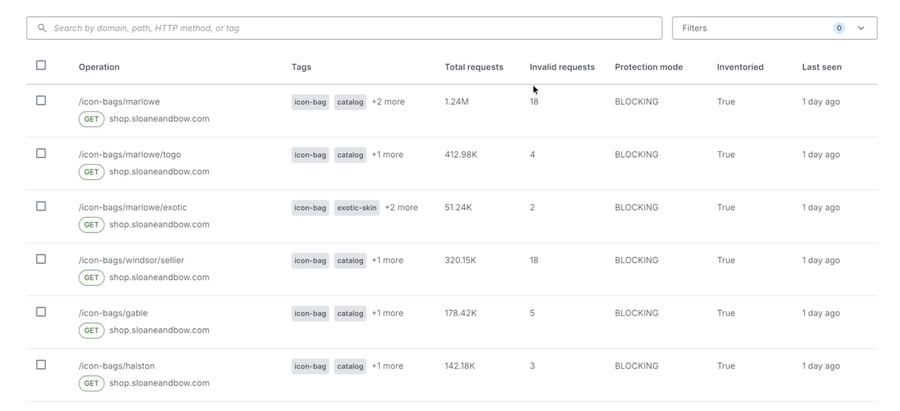
API Enforcementでメトリクスを表示
さらに、防御を強化したいとお考えですか?Fastly API Securityは、Fastlyのより広範なWeb アプリケーションおよび API 保護(WAAP)プラットフォームにネイティブに統合されており、このプラットフォームでは強力なAPIセキュリティをNext-Gen WAFおよびBot Managementと単一のワークフローで統合しています。ただし、選択はお客様次第です。Fastly API Securityは、現在使用している既存のWeb アプリケーションおよび API 保護インフラストラクチャで動作できる柔軟性を備えています。結局のところ、最も重要なのは、ビジネスの文脈の中で機能するセキュリティです。
モンスターを倒すのは簡単ではありませんが、適切なツールと知識があれば、何でも達成できます。コントロールを取り戻し、AIの脅威に満ちた世界でも、開発者が安全に構築できる力を与えましょう。始めるには、お問い合わせください。